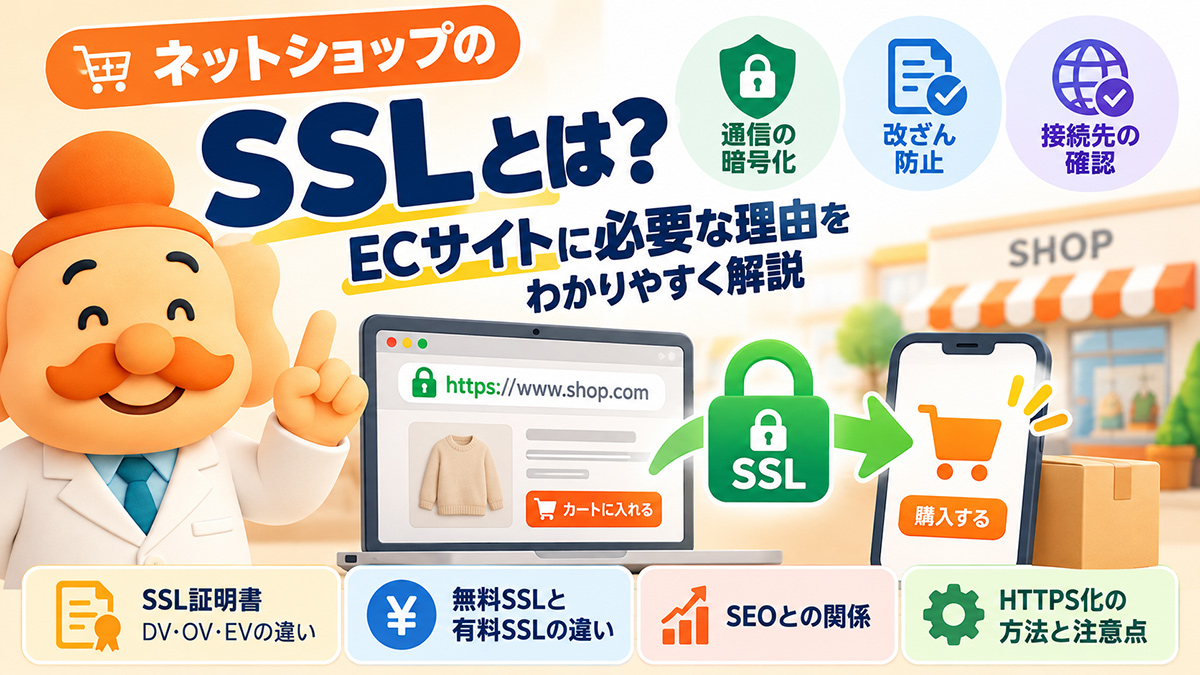
ネットショップを開設・運営するとき、「SSL」「SSL証明書」「HTTPS化」といった言葉を目にすることがあります。「SSLとは何をするもの?」「ネットショップには必要?」「無料SSLでも大丈夫?」「有料SSLの方が安全?」「HTTPSにするとSEOにも効果がある?」と疑問に感じる方もいるでしょう。
結論からいうと、ECサイトではサイト全体をHTTPS化し、ブラウザとWebサーバー間の通信を暗号化することが基本です。ネットショップでは氏名、住所、電話番号、メールアドレス、ログイン情報、注文情報など多くの重要なデータを扱うため、安全な通信環境を整える必要があります。
なお、一般には今でも「SSL」と呼ばれていますが、現在実際に利用されている通信プロトコルはSSLの後継であるTLS(Transport Layer Security)です。「SSL証明書」「SSL化」「常時SSL」といった名称が慣用的に残っているため、この記事でも一般的な表現としてSSLという言葉を使用します。
この記事では、2026年10月時点の情報をもとに、ネットショップ運営者向けにSSL/TLSの仕組み、HTTPSとの違い、SSL証明書、無料・有料SSL、DV・OV・EV、SEOとの関係、導入方法、HTTPS移行時の注意点までわかりやすく解説します。
- SSL・TLSとは何か
- HTTPとHTTPSの違い
- ECサイトにSSLが必要な理由
- SSL証明書のDV・OV・EVの違い
- 無料SSLと有料SSLの違い
- 常時SSL化とは何か
- HTTPからHTTPSへ移行するときの注意点
- Mixed Contentの原因
- SSLとSEOの関係
- SSL証明書の更新・有効期限
- 1 SSLとは?
- 2 SSL/TLSによって守られる3つのこと
- 3 HTTPとHTTPSの違い
- 4 ECサイトにSSLが必要な5つの理由
- 5 HTTPSなら安全なネットショップなの?
- 6 SSL証明書とは?
- 7 SSL証明書のDV・OV・EVの違い
- 8 無料SSLと有料SSLの違い
- 9 SSL証明書は「短期化」が進んでいる
- 10 ネットショップは「常時SSL化」が基本
- 11 ネットショップをSSL化する方法
- 12 HTTPからHTTPSへ移行するときのチェックポイント
- 13 Mixed Contentとは?
- 14 SSL証明書でよくあるトラブル
- 15 SSL化するとSEO順位は上がる?
- 16 ネットショップのSSL・HTTPS 12項目チェックリスト
- 17 SSLについてよくある質問
- 18 まとめ|ECサイトのSSL化はSEO対策ではなく基本的な安全対策
SSLとは?
SSLとは「Secure Sockets Layer」の略で、WebブラウザとWebサーバーの間で送受信するデータを暗号化するために開発された仕組みです。
現在はSSLそのものではなく、後継となるTLS(Transport Layer Security)が利用されています。そのため技術的には「SSL/TLS」と表現する方が正確ですが、現在でもSSL証明書、SSL化、常時SSLといった名称が一般的に使われています。
SSL/TLSによって通信を保護すると、WebサイトのURLは次のようになります。
HTTP:http://example.com
HTTPS:https://example.com
HTTPSは、HTTPによる通信をTLSで保護している状態です。
SSL/TLSによって守られる3つのこと
通信内容を暗号化する
SSL/TLSの大きな役割は、利用者のブラウザとWebサーバーの間で送受信される情報を暗号化することです。
ネットショップでは、氏名、住所、電話番号、メールアドレス、ログイン情報、注文情報、問い合わせ内容など、多くの重要な情報が送信されます。HTTPS化されていれば、通信途中で第三者に情報を傍受された場合でも、内容を容易に読み取られないよう保護できます。
通信内容の改ざんを防ぐ
SSL/TLSには、ブラウザとサーバーの間で送受信された情報が途中で不正に書き換えられていないかを確認する役割もあります。
通信内容を暗号化するだけでなく、通信途中でWebページや送信情報を改ざんされるリスクを低減します。
接続先を確認する
SSL/TLS証明書を利用することで、ブラウザはアクセスしているドメインと証明書が一致しているか、有効な証明書が利用されているかなどを確認できます。
ただし、HTTPSになっていることと、そのネットショップ自体が必ず安全・信用できることは同じではありません。この点については後ほど詳しく解説します。
HTTPとHTTPSの違い
HTTPとHTTPSの大きな違いは、ブラウザとWebサーバー間の通信がTLSによって保護されているかどうかです。
| 項目 | HTTP | HTTPS |
|---|---|---|
| URL | http:// | https:// |
| 通信の暗号化 | なし | あり |
| 通信改ざん対策 | 弱い | あり |
| 証明書による接続先確認 | なし | あり |
| 現在のECサイト | 推奨されない | 基本 |
以前は「ログインページだけSSL」「購入ページだけSSL」というネットショップもありましたが、現在はトップページ、商品ページ、カテゴリページ、問い合わせフォームなどを含めて、サイト全体をHTTPS化する常時SSLが基本です。
ECサイトにSSLが必要な5つの理由
1.顧客情報を通信途中で保護するため
ネットショップでは注文時に多くの個人情報を扱います。SSL/TLSによってブラウザとWebサーバー間の通信を暗号化することで、盗聴や改ざんのリスクを低減できます。
ECサイトにとってSSL/TLSは、特別な追加機能というよりも、安全な通信環境を作るための基本的な対策です。
2.ログイン情報を守るため
ネットショップでは購入者の会員IDやパスワードだけでなく、運営者が管理画面へログインするための認証情報も扱います。
こうした重要な情報を暗号化されていない通信で送信しないためにもHTTPS化が必要です。
3.購入者へ不安を与えないため
現在はHTTPS化されたWebサイトが標準的です。ネットショップへアクセスした際にブラウザで安全性に関する警告が表示されれば、購入者が「このショップで注文して大丈夫?」と不安を感じる原因になります。
ECでは商品の価格や魅力だけでなく、安心して注文できる環境を作ることもCVRに関わる重要な要素です。
4.SEO・検索エンジンへ対応するため
GoogleはHTTPSをランキングシグナルの一つとして利用しています。ただし、SSL化しただけで検索順位が大幅に上がるという意味ではありません。
検索順位はコンテンツ品質、検索意図との一致、サイト構造など多くの要素で決まります。現在はHTTPSを「SEOで加点される特別な施策」というより、Webサイト運営の基本条件として考える方が適切です。
また、HTTP版とHTTPS版に同等のページが存在する場合、検索エンジンへHTTPS版を正規URLとして明確に伝えられるよう、リダイレクトやcanonicalなども適切に設定しましょう。
Google Search Central「HTTPS as a ranking signal」を確認する
5.ECサイト全体のセキュリティ基盤になる
SSL/TLSだけでECサイトのセキュリティが完成するわけではありませんが、安全な通信環境を作るための基本です。
- 管理画面の多要素認証
- 担当者ごとのアカウント・権限管理
- CMS・プラグイン・ECシステムの更新
- 不正アクセス対策
- 決済情報の適切な管理
- バックアップ・復旧体制
- 外部サービス・APIの管理
SSLは「セキュリティ対策の全部」ではなく、「最低限必要な土台の一つ」と考えると分かりやすいでしょう。
ECサイト全体のセキュリティ対策については、以下の記事でも詳しく解説しています。
HTTPSなら安全なネットショップなの?
ここは非常に重要です。
HTTPSになっているから、そのネットショップ自体が必ず安全という意味ではありません。
SSL/TLSが主に保護するのは、ブラウザとWebサーバー間の通信です。そのため、HTTPS化された偽サイトやフィッシングサイトが存在する可能性もあります。
また、HTTPSだけでは次のようなリスクを直接防ぐことはできません。
- サーバーやデータベースへの不正アクセス
- WordPressやECシステムの脆弱性
- 管理者パスワードの漏えい
- 不正なプラグイン・マルウェア
- 社内PCからの情報漏えい
- 設定ミスによる顧客情報公開
「HTTPSだからセキュリティ対策は完了」と考えず、ECサイト全体で対策する必要があります。
SSL証明書とは?
SSL/TLSによるHTTPS通信を行うために利用される電子証明書が、一般に「SSL証明書」「SSLサーバー証明書」と呼ばれるものです。
証明書には、その証明書がどのドメインに対して発行されたものなのかなどの情報が含まれています。
ブラウザは証明書を確認し、アクセスしているドメインと証明書が適切に一致しているか、有効期限内か、信頼された認証局によって発行されているかなどを確認します。
証明書に問題がある場合には、ブラウザで警告が表示されることがあります。
SSL証明書のDV・OV・EVの違い
SSL/TLS証明書には、主にDV・OV・EVという認証レベルがあります。
| 種類 | 名称 | 主な確認内容 | 主な用途 |
|---|---|---|---|
| DV | Domain Validation | ドメイン管理権限 | 一般サイト・EC・ブログなど |
| OV | Organization Validation | ドメイン+組織の実在性 | 企業サイト・法人サービスなど |
| EV | Extended Validation | より厳格な組織確認 | 高い組織確認が必要な用途など |
DV|ドメイン認証
DVはDomain Validationの略で、そのドメインを管理していることを確認して証明書を発行します。組織そのものの実在性までは確認しないため、比較的短時間で発行でき、無料SSLでも一般的に採用されています。
OV|企業・組織認証
OVはOrganization Validationの略で、ドメイン管理権限に加えて、そのドメインを利用する組織の実在性などを認証局が確認します。
EV|拡張認証
EVはExtended Validationの略で、OVよりも厳格な確認手続きを行う証明書です。
ここで重要なのは、「DV=暗号化が弱い」「EV=暗号化が強い」という単純な違いではないことです。DV・OV・EVの主な違いは、証明書を発行する際に申請者をどこまで確認するかという認証範囲にあります。
無料SSLと有料SSLの違い
「無料SSLは安全性が低いのでは?」と思う方もいますが、無料だから通信の暗号化そのものが弱いというわけではありません。
代表的な無料証明書にはLet’s Encryptがあります。
| 比較項目 | 無料SSL | 有料SSL |
|---|---|---|
| 暗号化通信 | 可能 | 可能 |
| DV | 一般的 | あり |
| OV・EV | 基本的になし | 提供あり |
| 組織確認 | 基本的になし | OV・EVではあり |
| サポート | サービスによる | 契約により提供 |
| 証明書管理機能 | サービスによる | 各社で提供 |
一般的なネットショップで、利用しているECカートやレンタルサーバーが無料SSLを適切に設定し、自動更新してくれるのであれば、「無料SSLだから使えない」と考える必要はありません。
一方、組織認証が必要、企業のセキュリティポリシーで証明書の種類が指定されている、運用サポートが必要といった場合には、有料証明書を選ぶ理由があります。
SSL証明書は「短期化」が進んでいる
SSL証明書を自社で管理しているEC事業者は、証明書の有効期間が短縮されている点も知っておきましょう。
公開TLS証明書の最大有効期間は段階的に短縮され、2026年3月15日以降は最大200日となっています。さらに今後も最大有効期間の短縮が予定されています。
| 時期 | 公開TLS証明書の最大有効期間 |
|---|---|
| 2026年3月15日以降 | 200日 |
| 2027年3月15日以降 | 100日 |
| 2029年3月15日以降 | 47日 |
今後は人が証明書の期限を確認して手動更新する運用よりも、証明書の発行・更新を自動化することがますます重要になります。
ASP型ECカートやレンタルサーバー側で自動更新されている場合は利用者が意識する機会は少ないですが、自社サーバーで証明書を管理している場合は更新方式を確認しておきましょう。
ネットショップは「常時SSL化」が基本
以前は「問い合わせフォームだけSSL」「ログイン画面だけSSL」「決済ページだけSSL」というWebサイトもありました。
現在は、サイト全体をHTTPSで表示する常時SSL化が基本です。
例えばトップページだけでなく、次のようなページもすべてHTTPSで表示します。
- トップページ
- 商品ページ
- カテゴリページ
- ブログ・コラム
- ログインページ
- 問い合わせフォーム
- カート
- 注文確認・購入完了ページ
ネットショップ全体をHTTPS化することで、商品を探す段階から購入完了まで安全な通信環境を維持できます。
ネットショップをSSL化する方法
ASP型・クラウド型ECカートの場合
現在のASP型・クラウド型ECカートでは、SSL証明書の取得・設定・更新までサービス側で対応しているケースが一般的です。
まず利用しているECサービスの管理画面や公式マニュアルから、独自ドメインのHTTPS対応、SSL証明書の自動更新、常時SSL設定を確認しましょう。
WordPress・WooCommerceの場合
WordPressやWooCommerceでは、利用しているレンタルサーバーでSSLを有効化したあと、WordPress側のURL設定、HTTPからHTTPSへのリダイレクト、画像・CSS・JavaScriptなどのURL確認を行います。
レンタルサーバーによってはLet’s Encryptなどを利用した無料SSLを標準提供しています。
EC-CUBEなど自社構築の場合
EC-CUBEなどを自社サーバーで運用している場合は、サーバーへ証明書を設定するだけでなく、ECシステム側のURL設定、リダイレクト、決済サービス、外部API、Webhookなども確認する必要があります。
自社構築ECでは影響範囲が広くなるため、必要に応じて開発会社やサーバー管理者と連携して進めましょう。
HTTPからHTTPSへ移行するときのチェックポイント
既存のECサイトをSSL化する場合は、証明書を設定して終わりではありません。
HTTPからHTTPSへ301リダイレクトする
例えば「http://example.com/item/001」へアクセスされた場合に、「https://example.com/item/001」へ適切に転送されるよう設定します。
HTTP版とHTTPS版が別々に表示できる状態を放置せず、HTTPS版へ統一します。
canonicalをHTTPSへ統一する
HTTPS化したページのcanonicalが「http://」のまま残っていないか確認しましょう。
HTTPSページからHTTP版をcanonical指定すると、検索エンジンへ送る正規URLのシグナルが矛盾します。
XMLサイトマップをHTTPSへ変更する
XMLサイトマップに記載されているURLもHTTPS版へ統一します。Google Search Consoleなどへサイトマップを送信している場合は、HTTPS URLが正しく記載されているか確認しましょう。
内部リンクをHTTPSへ変更する
商品ページ、カテゴリ、ブログ記事、ヘッダー、フッター、バナーなどの内部リンクに古いHTTP URLが残っていないか確認します。
画像・CSS・JavaScriptを確認する
HTTPSページの中からHTTPの画像、CSS、JavaScriptなどを読み込んでいると、Mixed Contentが発生する場合があります。
外部サービスを確認する
アクセス解析、チャット、レビュー、広告タグ、レコメンド、決済サービスなど、外部サービス側へ登録しているサイトURLも確認します。
Mixed Contentとは?
Mixed Contentとは、HTTPSで表示しているページ内からHTTPの画像やスクリプトなどを読み込んでいる状態です。
例えば、ページ自体は次のようにHTTPSでも、
https://example.com/item/001
ページ内の画像が、
http://example.com/images/item.jpg
となっているケースです。
画像だけでなく、CSS、JavaScript、iframe、外部ウィジェット、古い広告タグなどにも注意が必要です。
- 画像
- CSS
- JavaScript
- iframe
- 広告・計測タグ
- 外部ウィジェット
HTTPS化したにもかかわらずブラウザで警告が出る、外部スクリプトが動かないといった場合は、Mixed Contentが発生していないか確認しましょう。
SSL証明書でよくあるトラブル
証明書の有効期限が切れている
証明書の更新に失敗すると、ブラウザで警告が表示され、購入者がネットショップへアクセスしにくくなる可能性があります。
証明書を自社管理している場合は、できるだけ自動更新できる環境を整えましょう。
ドメイン名と証明書が一致していない
例えば「example.com」向けの証明書を、対象外の「shop.example.com」で利用しているような設定ミスです。
利用するホスト名が証明書の対象に含まれているか確認しましょう。
Mixed Contentが残っている
HTTPSページ内に、過去に登録したHTTP画像やJavaScriptが残っているケースです。長期間運営しているサイトでは、古いブログ記事やバナー、外部タグなどにHTTP URLが残っていることがあります。
HTTPとHTTPSの両方で同じページが表示される
HTTP版とHTTPS版の両方へ直接アクセスできる場合は、301リダイレクト、canonical、内部リンク、XMLサイトマップなどを確認します。
SSL化するとSEO順位は上がる?
「SSL化すればSEOに強くなる」という説明は少し単純化しすぎています。
GoogleはHTTPSをランキングシグナルとして採用していますが、SSL化だけで検索順位が大幅に上がるわけではありません。
現在ではむしろ、HTTPSであることはWebサイトを適切に運営するうえでの基本的な環境と考えた方がよいでしょう。
SEO目的だけでSSL化するのではなく、利用者の通信保護、ブラウザ対応、検索エンジン対応、ネットショップの信頼性を含めた基本インフラとして整備します。
ネットショップのSSL・HTTPS 12項目チェックリスト
公開中のネットショップでは、次の項目を確認してみましょう。
- すべてのページがHTTPSになっている
- HTTPへアクセスするとHTTPSへ転送される
- SSL証明書が有効期限内になっている
- ドメイン名とSSL証明書が一致している
- Mixed Contentが発生していない
- canonicalがHTTPSになっている
- XMLサイトマップがHTTPSになっている
- 内部リンクがHTTPSになっている
- 画像・CSS・JavaScriptがHTTPSになっている
- 決済・外部サービスが正常に動作している
- 証明書が自動更新される
- EC管理画面もHTTPSで利用している
特に長期間運営しているECサイトでは、過去の記事、古いバナー、商品説明内の画像、外部スクリプトなどにHTTP URLが残っていないか確認しましょう。
SSLについてよくある質問
SSLとTLSは違うものですか?
SSLの後継がTLSです。現在実際に利用されているのはTLSですが、「SSL証明書」「SSL化」という呼び方が広く定着しているため、現在もSSLという言葉が一般的に使われています。
SSLとHTTPSの違いは?
SSL/TLSは通信を暗号化・保護するための技術で、HTTPSはSSL/TLSを利用してHTTP通信を安全に行う仕組みです。
無料SSLでもネットショップに使えますか?
利用できます。無料だから暗号化そのものが弱いわけではありません。利用しているECカートやレンタルサーバーが適切に設定し、自動更新できるかを確認しましょう。
有料SSLの方が暗号化は強いですか?
証明書の価格だけで暗号化の強さが決まるわけではありません。DV・OV・EVでは、主に証明書を発行するときの本人・組織確認の範囲が異なります。
SSL化すれば個人情報漏えいを防げますか?
すべての情報漏えいを防げるわけではありません。SSL/TLSが主に守るのは通信経路です。Webサーバー、CMS、管理アカウント、保存した顧客データなどには別途セキュリティ対策が必要です。
SSL化すればSEO順位は上がりますか?
HTTPSはGoogleが利用するシグナルの一つですが、SSL化しただけで検索順位が大きく上昇するわけではありません。現在はWebサイトを安全に運営するための基本的な環境整備として考えるのが適切です。
SSL証明書は一度取得すればずっと使えますか?
いいえ。SSL/TLS証明書には有効期限があります。公開TLS証明書の最大有効期間は短縮が進んでいるため、特に自社サーバーで証明書を管理する場合は、自動更新できる環境を整えることが重要です。
ネットショップの決済ページだけSSLにすれば十分ですか?
現在は決済ページだけではなく、トップページ、商品ページ、ログイン、問い合わせ、カートなどを含め、サイト全体をHTTPS化する常時SSLが基本です。
HTTPSなのにブラウザで警告が出るのはなぜですか?
証明書の有効期限切れ、ドメイン名の不一致、信頼されていない証明書、Mixed Contentなどが考えられます。ブラウザに表示されているエラー内容を確認して原因を特定しましょう。
まとめ|ECサイトのSSL化はSEO対策ではなく基本的な安全対策
SSL/TLSは、Webブラウザとサーバー間の通信を暗号化し、盗聴や改ざんなどのリスクを低減するための仕組みです。現在は技術的にはTLSが使われていますが、一般には「SSL」「SSL証明書」「SSL化」という名称が引き続き使われています。
ネットショップでは、トップページから商品ページ、会員ページ、問い合わせフォーム、カート、購入完了まで、サイト全体をHTTPS化する常時SSLを基本にしましょう。
また、SSL化されている=そのネットショップが絶対に安全という意味ではありません。SSL/TLSは通信を保護しますが、管理画面への不正アクセス、ECシステムの脆弱性、保存された顧客情報、マルウェアなどには別途対策が必要です。
EC運営者が確認したいのは、HTTPS化 → 証明書の自動更新 → HTTPからHTTPSへの301転送 → Mixed Content解消 → canonical・サイトマップ統一 → ECサイト全体のセキュリティ対策までです。
2026年現在、SSLは「あれば信頼される特別な機能」ではありません。ネットショップを安全に運営するための基本インフラとして整えておきましょう。