最終更新:2026年11月20日|ZOZO・プレイド・各社の公式発表を基に作成
2026年11月20日、ファッション通販サイト「ZOZOTOWN」を運営する株式会社ZOZOは、利用者約1,518万人の情報が漏洩したと発表しました。関連サービス「WEAR by ZOZO」でも約1,393万人の情報が対象となっています。
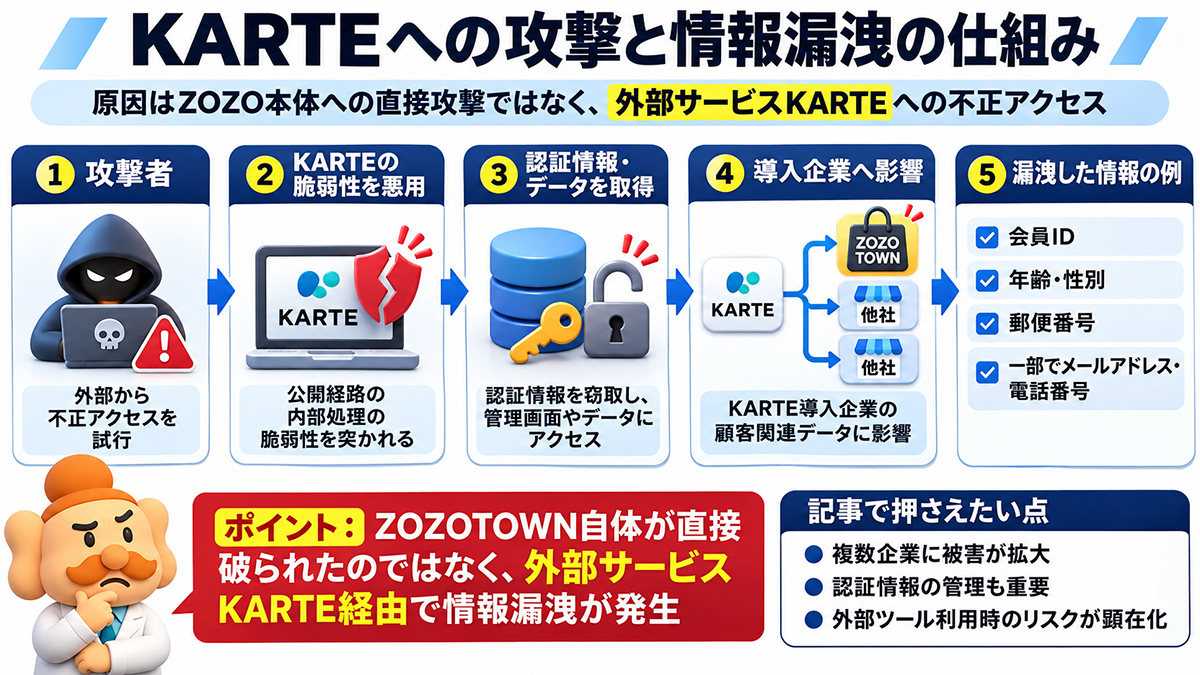
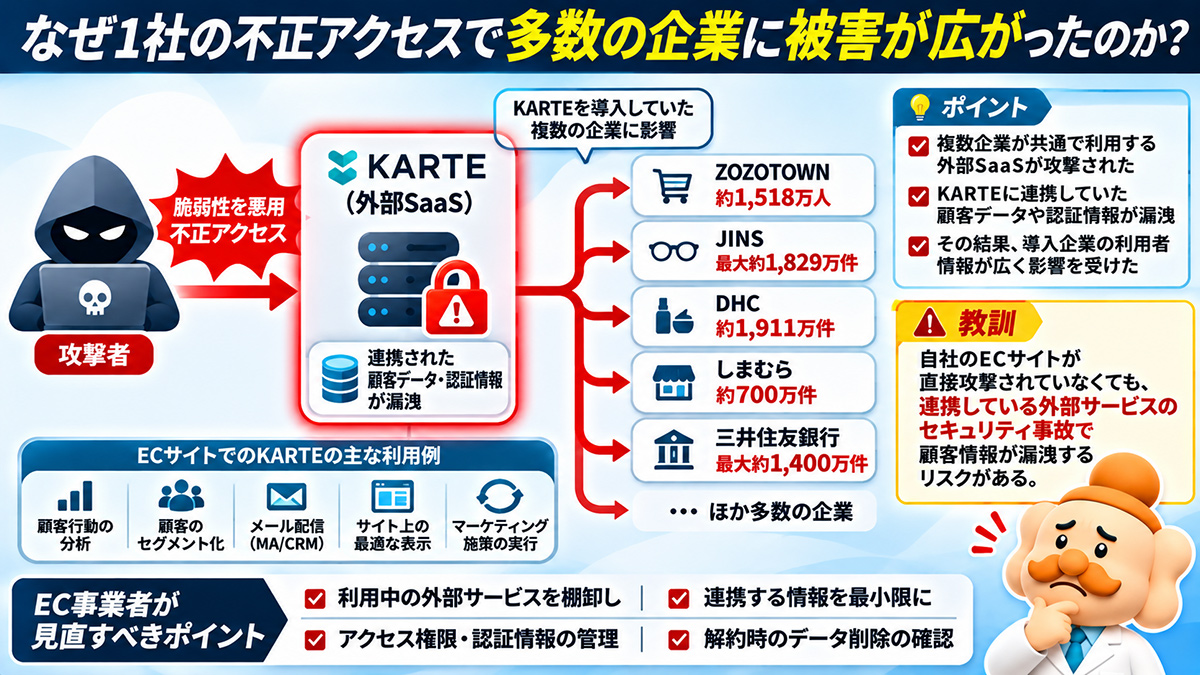
ZOZOTOWNの情報漏洩の原因は、ZOZOの通販システムへの直接攻撃ではなく、外部サービス「KARTE(カルテ)」を提供する株式会社プレイドのシステムに対する不正アクセスです。プレイドによれば、公開経路の内部処理に存在した脆弱性を突かれ、データや認証情報が不正に取得されました。
影響はZOZOだけではありません。JINS、DHC、しまむら、丸井グループ、三井住友銀行なども同じ事件に関連する情報漏洩を公表しています。
この記事では、なぜ漏洩したのか、何が漏れたのか、利用者は何をすればよいのかを最初に整理し、KARTEの被害企業一覧、攻撃の仕組み、EC事業者の再発防止策まで公式資料に基づいて解説します。
【最初に結論】ZOZOTOWN情報漏洩の原因と影響
- 原因:外部サービス「KARTE」の公開経路に存在した脆弱性を悪用した不正アクセス。
- 発生:2026年11月13日未明。ZOZOが顧客情報の漏洩を把握したのは11月15日。
- 対象:ZOZOTOWN約1,518万人、WEAR約1,393万人など。両サービスの利用者には重複の可能性あり。
- パスワード:ZOZOによればKARTE上で管理しておらず、今回の漏洩対象外。
- クレジットカード情報:ZOZOは11月20日時点で漏洩を確認していない。
- 注意点:ZOZOTOWNを装う不審なメール・SMS・電話やフィッシング詐欺に注意。
- 1 ZOZOTOWNの情報漏洩の原因は何だったのか?
- 2 KARTE不正アクセスの経緯を時系列で確認
- 3 ZOZOTOWNで漏洩した情報・人数を詳しく確認
- 4 KARTEへの不正アクセスで情報漏洩した企業一覧【2026年11月20日】
- 5 影響は何社?「570社」「754社」の意味と注意点
- 6 EC事業者の視点:今回の事件で本当に見直すべきこと
- 7 原因別に整理:ECサイト運営者が実施する8つのセキュリティ対策
- 8 KARTEはいつ復旧する?サービス再開の見通し
- 9 ZOZOTOWN情報漏洩に関するよくある質問
- 10 まとめ:ZOZOTOWN情報漏洩の原因はKARTEの脆弱性悪用。EC事業者は外部連携を見直そう
- 11 参考資料・一次情報
ZOZOTOWNの情報漏洩の原因は何だったのか?
最大の原因は、ZOZOが顧客とのコミュニケーションに利用していた外部サービス「KARTE」への不正アクセスです。KARTEは、Webサイトやアプリ上で利用者の状況に応じた案内やマーケティング施策を実施するサービスで、導入企業が必要に応じて会員情報などを連携します。
プレイドが11月20日に説明した攻撃の経路は、次のとおりです。
- 公開経路の内部処理にある脆弱性を悪用:攻撃者は複数の経路を試みた後、データ取得に関係する公開経路の弱点を突いた。
- データ・認証情報を不正取得:システム・データベース等の接続に使われる認証情報などを窃取し、一部データを読み出した。
- 管理画面にも不正アクセス:取得した認証情報を利用してKARTE管理画面へ侵入した。
- 企業が預けた情報にも影響:連携済みの会員情報、解析データ、外部サービス連携用の認証情報などが漏洩対象となった。
プレイドは11月13日に不正アクセスを検知し、認証情報の無効化、通信遮断、KARTE全サービスの停止などを実施しました。公表されている情報の範囲で攻撃と封じ込めの経緯を確認することが重要です。
ここで重要なのは、ZOZOTOWN側のシステム自体が不正侵入されたと公表されたわけではないことです。今回確認されたのは、外部サービスに保管・連携された情報の漏洩です。なお、技術的な根本原因の詳細や再発防止策は、今後の追加公表によって更新される可能性があります。
KARTE不正アクセスの経緯を時系列で確認
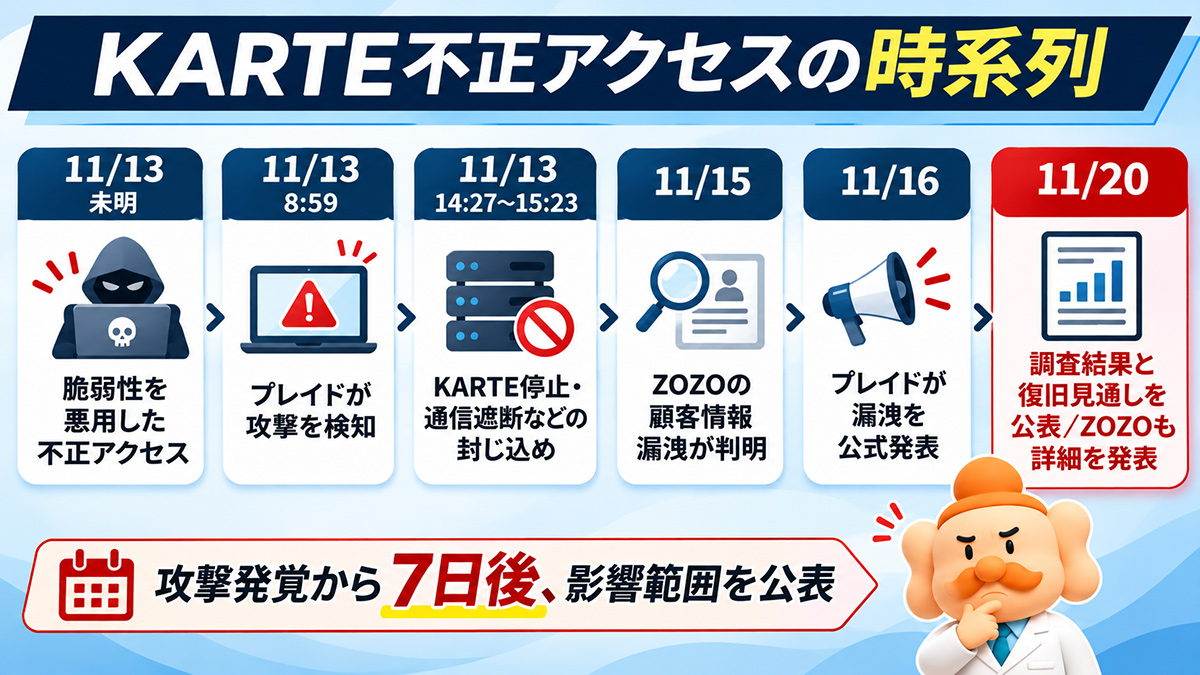
発生から調査結果の公表までの主な経緯を整理します。ZOZOは11月13日にKARTEの停止連絡を受け、データ連携を停止しました。
- 11月13日未明:KARTEの公開経路の脆弱性が悪用され、データや認証情報が不正取得される。
- 11月13日:プレイドが不正アクセスを検知し、KARTEの全サービスを停止。通信遮断と認証情報の無効化を実施。
- 11月15日:プレイドの調査を通じ、ZOZOが連携していた顧客情報の一部漏洩が判明。
- 11月16日:プレイドが個人情報を含む可能性のあるデータの漏洩を公表。
- 11月20日:ZOZOが対象情報・人数を発表。プレイドが調査結果と再開見通しを公表。
なお、各企業による対象者への連絡や対応は別途進められており、11月20日ですべての関連対応が完了したという意味ではありません。
ZOZOTOWNで漏洩した情報・人数を詳しく確認
ZOZOの発表では、以下の情報について外部への漏洩が確認されています。
| 対象 | 人数 | 対象情報 |
|---|---|---|
| ZOZOTOWN(退会者含む) | 約1,518万人 | 会員ID・年齢・性別・郵便番号のいずれか、または複数 |
| ZOZOTOWNの一部利用者 | 約4.7万人 | 上記に加えてログイン名・メールアドレス・電話番号のいずれか、または複数 |
| WEAR by ZOZO | 約1,393万人 | 会員ID・年齢・性別のいずれか、または複数 |
| ZOZOTOWN出店ブランド担当者(過去の担当者含む) | 約2.4万人 | 会員ID・企業名・氏名のいずれか、または複数 |
約4.7万人はZOZOTOWN約1,518万人の内数です。ZOZOTOWNとWEARの両方を使う利用者も考えられるため、表の人数を合算して「約2,900万人が被害に遭った」といった実人数として扱うのは正確ではありません。
また、ZOZOは「会員ID」は社内で用いる管理用番号、「ログイン名」はサイト上の表示名であり、いずれもログインに使う情報ではないと明記しています。今回の項目にパスワードが含まれているわけではありません。
パスワードやクレジットカード情報は漏洩した?
ZOZOはログインパスワードをKARTE上で管理しておらず、今回の漏洩対象には含まれないと発表しています。また、11月20日時点でクレジットカード情報の漏洩も確認されていません。
ただし、パスワードが今回の対象外だからといって、フィッシングへの注意が不要になるわけではありません。メールアドレスや電話番号の流出対象となった方には、ZOZOを装う連絡が届く可能性があります。
ZOZOTOWN利用者が今すぐ取るべき対応
- 公式発表と個別案内を確認:ZOZOは対象者に順次連絡するとしています。問い合わせは公式ヘルプから行います。
- 不審なメール・SMSのリンクを開かない:ZOZOを装うメッセージから偽のログイン画面へ誘導されるおそれがあります。
- パスワードやカード番号をメールの指示で入力しない:ZOZOはメール等でこれらの情報を尋ねないと説明しています。
- 心当たりのない操作・請求を確認:今回の事件による不正利用が確認されたという意味ではありませんが、普段からアカウントと決済明細の確認を推奨します。
本件だけでZOZOTOWNのパスワード流出が確認されたわけではないため、全利用者に一律の変更を求める状況ではありません。ただし、別サービスとのパスワード使い回しがある場合は、この機会に異なるパスワードへ見直すことが有益です。
KARTEへの不正アクセスで情報漏洩した企業一覧【2026年11月20日】
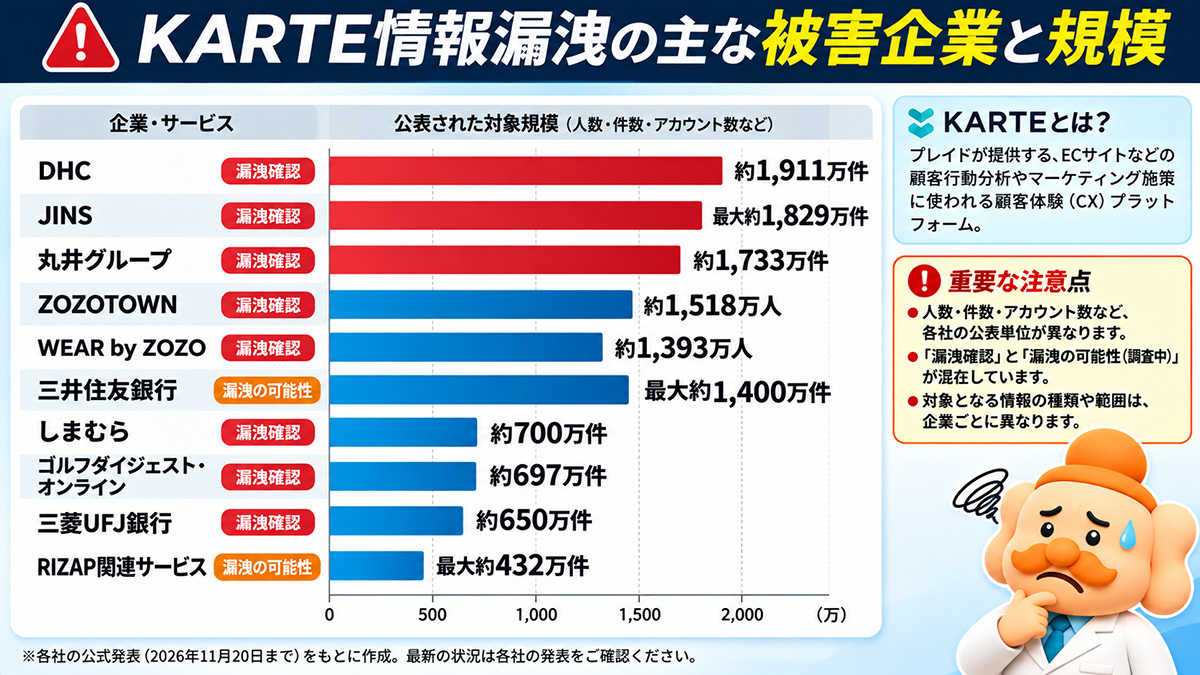
今回の事件では、同じ外部サービスを利用していた多数の企業が情報漏洩または漏洩の可能性を公表しています。以下は公式発表で内容を確認できる主な事例です。
※注意:企業により「人数」「件数」「アカウント数」「最大の可能性件数」が異なります。以下の規模を合計して被害者の実人数を計算することはできません。「漏洩確認」と「可能性」も区別してください。
| 企業・サービス | 規模(公表値) | 主な対象情報・確認状況 | 出典 |
|---|---|---|---|
| ZOZOTOWN | 約1,518万人 | 会員ID・年齢・性別・郵便番号など。漏洩確認 | ZOZO |
| WEAR by ZOZO | 約1,393万人 | 会員ID・年齢・性別。漏洩確認 | ZOZO |
| DHC | 約1,911万件 | 氏名・メールアドレス・生年月日・会員IDなど。漏洩確認 | DHC |
| JINS | 約1,829万アカウント(最大) | 会員ID・メールアドレス・姓・生年月日など。最大対象数(実際の漏洩項目は対象者により異なる) | JINS HD |
| 丸井グループ(マルイウェブチャネル等) | 約883万件 | 氏名・性別・生年月日・メールアドレス・顧客管理番号。漏洩確認 | 丸井グループ |
| 丸井グループ(エポスカード) | 約850万件 | 顧客管理番号・性別。うち約6万件は氏名・年齢・年収・キャッシング限度額も漏洩の可能性 | 丸井グループ |
| 三井住友銀行 | 最大約1,400万件 | 生年月日、年齢帯、性別など。氏名・連絡先・口座番号・暗証番号等は対象外 | 三井住友銀行 |
| しまむら | 約700万件 | 生年月日・性別・都道府県・郵便番号など。漏洩確認 | しまむら |
| Francfranc | 会員情報最大約598万件、購入履歴最大約400万件 | 会員情報と公式EC購入履歴の漏洩の可能性 | Francfranc |
このほか、オンワード樫山・WEGOなどの関連企業もKARTEへの不正アクセスの影響を公表しています。個別企業の数値や対象情報は、各社の追加調査で変更される可能性があります。
「丸井グループの約1,733万件」は約883万件と約850万件という異なる区分の件数の合計です。三井住友銀行の最大約1,400万件も顧客の実人数ではなく、対象情報の件数です。記事やSNSでの数字の引用には注意が必要です。
影響は何社?「570社」「754社」の意味と注意点
プレイドは2026年11月20日、影響のあった情報を4種類に分類して企業数を公表しました。
| 情報の分類 | 対象企業数 | 内容 |
|---|---|---|
| 企業がKARTEに連携したデータの一部 | 570社 | 企業が取り込んだ会員情報など。個人情報を含む場合がある |
| 利用者の行動解析データの一部 | 487社 | サイト閲覧・クリック・会員ランクなど。個人情報を含む場合がある |
| 一時的なキャッシュデータの一部 | 最大409社(推定) | 識別子を含む一時保存情報。個別の漏洩有無を判別できない |
| 外部サービス連携用の認証情報の一部 | 754社 | シークレットキー・アクセストークンなど。プレイドはこの分類に個人情報は含まれないと説明 |
570社と754社を合計して被害企業数とすることはできません。同一企業が複数の分類に該当するためです。また、754社は「754社の顧客の個人情報が漏洩した」という意味でもありません。
プレイドは、同社における漏洩範囲と対象件数の調査を11月19日までに完了したとしていますが、各企業による詳細確認・顧客対応は引き続き行われています。
解約済み企業のデータも残っていた問題
さらにプレイドは、現在はKARTEを契約していない企業のデータも対象に含まれていたと明らかにしました。本来、契約終了後に削除すべき情報が、人的な運用・管理の不備によって保管されていたという説明です。
11月20日時点では、再開に必要な検証記録の保全のため残存情報をまだ削除しておらず、検証後に速やかに削除するとしています。
これは「サービスを解約した=預けていたデータはすべて消えている」とは限らないことを示す重要な事例です。EC事業者は解約時の削除方法、バックアップの保存期間、削除完了の確認方法まで契約条件として把握すべきでしょう。
EC事業者の視点:今回の事件で本当に見直すべきこと
今回の事件を「大手企業が利用する高度なマーケティングツールの問題」として終わらせてはいけません。中小規模のネットショップでも、同じ構造のリスクが存在するからです。
売上改善に必要なデータと、預けなくてもよいデータを分ける
メール配信や購買分析に、すべての顧客情報を外部へ送信する必要があるとは限りません。例えば閲覧傾向の分析なら、氏名・電話番号ではなく、目的に応じた内部識別子や集計値で代替できる場合があります。
一方、内部識別子であっても照合によって個人を識別できる場合には、個人情報として管理が必要です。「氏名を送らなければ安全」という単純な話ではありません。重要なのは施策ごとに必要な情報を定義し、目的に不要なデータを連携しないことです。
Shopify・楽天・Yahoo!ショッピングでも外部連携を点検する
Shopifyアプリ、EC一元管理ツール、CRM、メール配信ツール、広告計測サービスなど、外部サービスを利用する場面は多くあります。今回の事件がそれらのサービスで発生したという意味ではありませんが、同様に外部システムとの情報連携とアクセス権限の把握が重要です。
出店形態によって接続方法や権限は異なるため、まずは利用中のアプリ・外部ツールと、各サービスが参照できるデータを一覧化しましょう。
セキュリティは技術対策だけでは完結しない
今回公表された問題は、脆弱性を使った侵入に加え、認証情報の保護、管理画面へのアクセス制御、契約終了後のデータ削除など、技術と運用の両方にまたがっています。EC事業者が委託先の内部システムを直接修正することはできませんが、委託先の管理状況を確認し、預けるデータと権限を絞り、事故時に迅速に連携を止められる体制は整えられます。
エビス店長の見解|マーケティング効率と顧客情報の保護を両立する
私はこれまで600件以上のEC制作・運営支援に関わってきました。売上改善のために便利なツールを導入する一方、誰がどの情報を外部へ連携しているかまで把握することは、意外と後回しになりがちです。今回の事件で注目したいのは、導入企業側が直接侵入を受けていなくても、外部に連携した情報は被害対象になり得るという点です。
サービスを減らすことだけが正解ではありません。導入目的に必要な情報、与える権限、事故時に連携を止める方法、解約後のデータ削除まで、運用の一部として整理しておきたいところです。
日本ECリテラシー協会(JEL)の取り組み
ECの不正アクセスや情報漏洩は、事業者だけでなく消費者にも影響します。一般社団法人 日本ECリテラシー協会(JEL)は、EC市場の実態調査やリスク情報の整理を通じて、事業者と消費者が適切な判断を行うための情報発信に取り組んでいます。詳しくはJEL公式サイトをご覧ください。
原因別に整理:ECサイト運営者が実施する8つのセキュリティ対策
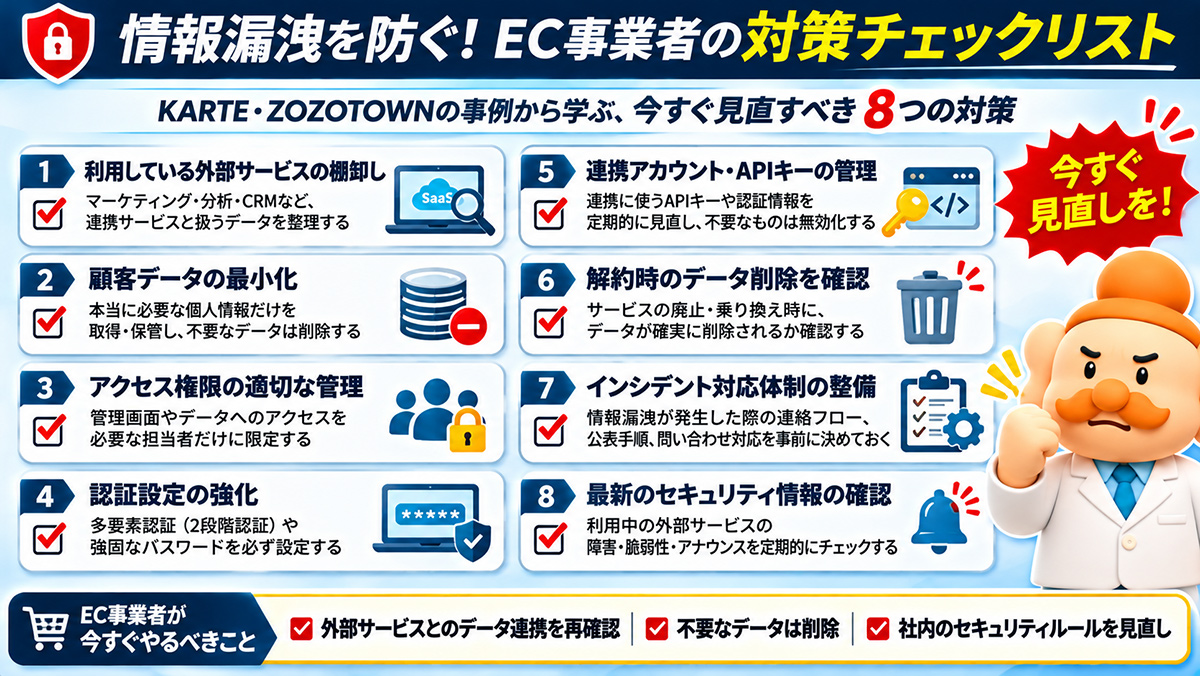
以下は今回の事件から導く実務上の推奨策です。プレイドが発表した対応と、一般のEC事業者が自社で実施できる対策を区別して整理しています。
| 今回見えたリスク | EC事業者が確認すべき対策 |
|---|---|
| 外部サービスの侵害 | 利用中の外部ツールと委託先の一覧化、事故連絡先の確認 |
| 不要な顧客データの流出 | 連携項目の最小化、目的に応じた仮名化・集計化 |
| 認証情報の窃取 | APIキー・トークンの最小権限化、不要キー削除、漏洩時の無効化・再発行 |
| 管理画面への不正ログイン | 多要素認証、管理者の権限分離、退職者・外注先アカウントの整理 |
| 契約終了後のデータ残存 | 解約時の削除手順、保存期限、バックアップ管理、削除完了確認 |
| 検知・初動の遅れ | ログ監視、事故時の連絡・切断手順、影響範囲確認の役割分担 |
| マーケティング機能停止 | 配信・接客ツールの停止時にも受注・問い合わせを継続できる代替手段 |
| 顧客への二次被害 | フィッシング注意喚起、公式のお知らせページ、法令に応じた報告・本人通知 |
まず今日中にできるチェックリスト
- □ 今使っているECアプリ・MA・CRM・メール配信・分析ツールをすべて把握している
- □ それぞれに渡している個人情報の項目と利用目的を説明できる
- □ 外部サービスの管理者・API権限を必要最小限にしている
- □ 退職者や利用終了した外注先のアクセス権を削除している
- □ 解約したサービスにデータが残っていないか確認できる
- □ 外部サービスが停止しても受注・顧客対応を継続できる
- □ 情報漏洩時の担当者・委託先窓口・顧客通知の手順がある
- □ 不審なメールやSMSに関する顧客向け案内を準備できる
個人情報漏洩時の個人情報保護委員会への報告や本人通知は、漏洩した情報や事故の状況に応じて法令上の要否を判断する必要があります。外部委託先で起きた事故だからといって、委託元が確認・対応をしなくてよいわけではありません。
自社のECセキュリティ対策をチェックする
外部アプリの権限や顧客データの連携状況を、何から確認すればよいかわからない方は、ネットショップ向けのチェック項目を活用してください。セルフチェックは脆弱性診断や安全性を保証するものではありませんが、運営上の課題を整理する入口になります。
KARTEはいつ復旧する?サービス再開の見通し
プレイドは、KARTEのサービス提供を2026年11月13日から停止しており、2027年1月中旬を段階的なサービス再開の目標としています。侵入経路を塞ぐだけでなく、システム構造の見直しや第三者機関による検証を進める方針です。
この日付は確定した復旧日ではありません。利用企業は最新の公式情報を確認するとともに、サービス停止期間中の業務継続策を検討する必要があります。
なおプレイドは、2026年11月およびサービス停止期間中の該当するKARTE利用料金について、請求を行わない方針も発表しています。
出典:プレイド11月20日発表
ZOZOTOWN情報漏洩に関するよくある質問
Q. ZOZOTOWNの情報漏洩はなぜ起きたのですか?
A. ZOZOが利用する外部サービス「KARTE」の脆弱性が第三者に悪用されたためです。攻撃者はデータや認証情報を不正取得し、KARTEの管理画面にも侵入しました。ZOZOの通販サイトが直接ハッキングされたと発表されたものではありません。
Q. クレジットカード番号やログインパスワードも流出しましたか?
A. ZOZOによればログインパスワードはKARTEで管理しておらず漏洩対象外です。カード情報の漏洩も2026年11月20日時点では確認されていません。
Q. ZOZOTOWNを退会していても対象になるのでしょうか?
A. はい。ZOZOは対象に退会者も含まれると明記しています。対象者には順次個別に案内する方針です。
Q. WEARのユーザーも情報漏洩の対象ですか?
A. はい。ZOZOはWEAR by ZOZOで約1,393万人の会員ID・年齢・性別のいずれか、または複数が漏洩対象になったと公表しています。
Q. KARTEを導入していた企業はすべて個人情報が漏洩したのですか?
A. いいえ。影響のあった情報や件数は企業ごとに異なり、認証情報だけが対象となる分類もあります。契約中だったことだけで個人情報漏洩を断定することはできません。
Q. 今回の漏洩が原因で不正購入が起きていますか?
A. ZOZOは2026年11月20日時点で、本件に起因する二次被害を確認していないと説明しています。ただし、なりすましの連絡が来る可能性があるため注意が必要です。
まとめ:ZOZOTOWN情報漏洩の原因はKARTEの脆弱性悪用。EC事業者は外部連携を見直そう
ZOZOTOWNの情報漏洩の直接的な発端は、2026年11月13日に発生した外部サービス「KARTE」への不正アクセスでした。プレイドは公開経路の内部処理の脆弱性を悪用されたと説明しており、ZOZOは約1,518万人の顧客情報の漏洩を確認しています。
同じ事件はJINS、DHC、丸井グループ、三井住友銀行など多くの企業に影響し、利用契約終了後に削除すべきデータが残っていた問題も明らかになりました。
ECサイトにとっての教訓は明確です。売上改善のために外部ツールを活用することと、必要以上の個人情報を預けないことは両立できます。利用中の外部サービス、連携データ、認証情報、解約後の削除条件を、この機会に確認しておきましょう。
より幅広い確認項目は、ECサイトのセキュリティ対策12項目も参考にしてください。
「顧客情報が流出した」というニュースを見ると、「うちのネットショップは大丈夫だろうか」と心配になりますよね。カートや制作会社に任せている場合は、自分たちがどこまで確認すればよいのか、分かりにくいこともあると思います。まずは、[…]
参考資料・一次情報
- ZOZO:当社利用の外部サービス「KARTE」への不正アクセスについて(2026年11月20日)
- プレイド:「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ(2026年11月20日)
- プレイド:不正アクセスによる情報等の漏洩に関するお詫びとお知らせ(2026年11月16日)
- 丸井グループ:KARTEへの不正アクセスによる個人情報漏洩(2026年11月20日)
- 三井住友銀行:業務委託先への不正アクセスによる情報漏洩(2026年11月20日)
- ジンズホールディングス:委託先への不正アクセスに関するお知らせ(2026年11月17日)
- DHC:KARTEへの不正アクセスに伴うお客様情報漏洩(2026年11月18日)
- しまむら:KARTEへの不正アクセスに伴う情報漏洩(2026年11月17日)
- Francfranc:お客さま情報流出の可能性について(2026年11月17日)
- 個人情報保護委員会:漏えい等への対応
※この記事は2026年11月20日までの公表情報を基に作成しています。企業ごとの確認状況・公表件数・サービスの復旧予定は今後更新される可能性があります。