「aocr.orgという見慣れないサイトからアクセスが増えている」「海外からの不審なアクセスがあるけれど、放置しても大丈夫?」。アクセス解析に突然知らないドメインが表示されると、何が起きているのか気になりますよね。
こんにちは、エビス店長です。私が運営する「売れるネットショップの教科書」でも、2026年11月6日頃から「www.aocr.org」を参照元とする不自然なアクセスが目立つようになりました。
しかも、今回のアクセスには興味深い特徴がありました。Google Analytics 4(GA4)では該当する参照元のアクセスを確認できなかったのに、別に導入していた「GoQ Mieruca(ごくーミエルカ)」では、アクセス日時や閲覧ページ、404エラーページへの巡回まで確認できたのです。
調査を進めると、海外でも同様の現象が報告されており、ByteDance系のクローラー技術との共通点が見つかっていることが分かりました。
先にお伝えすると、aocr.orgを参照元とするアクセスが発生したからといって、すぐにサイトが攻撃されていると判断する必要はありません。ただし、アクセスの実態やサーバーへの影響は確認しておきたいところです。
この記事でわかること
- aocr.orgからアクセスが急増している原因と正体
- 実際に運営サイトで確認した不自然なアクセス履歴
- GA4で確認できず、GoQ Mierucaで発見できた事実
- ネットショップへの影響と具体的な確認方法
- 不審なアクセスへの対策と保存版チェックリスト
- GoQ Mierucaを20日間無料で試す方法
今回のアクセスは、普段のGA4だけでは気づかなかったかもしれません。実際の履歴をもとに、何が起きていたのか一緒に確認していきましょう。
- 1 aocr.orgとは?アクセスが急増している原因を調査
- 2 実録!私のサイトでもaocr.orgから不自然なアクセスが発生
- 3 GA4では確認できなかったアクセスをGoQ Mierucaで発見
- 4 GoQ Mierucaとは?今回の調査で役立った3つの機能
- 5 aocr.orgのような不審なアクセスはネットショップに影響する?
- 6 自分のサイトにも来ている?不審なアクセスを確認する3つの方法
- 7 aocr.orgからのアクセスが増えたときの対策
- 8 【保存版】不審なアクセスを発見したときのチェックリスト
- 9 GoQ Mierucaを20日間無料で試すなら、ここを確認しよう
- 10 aocr.orgやGA4の不審なアクセスでよくある質問
- 11 まとめ|GA4では見えなかったアクセスから気づいたこと
- 12 参考情報・一次情報
- 13 あなたのサイトには、どのような企業が訪問していますか?
aocr.orgとは?アクセスが急増している原因を調査
まず、aocr.orgというドメインの正体から確認していきましょう。
aocr.orgは、アメリカの医療関連団体「American Osteopathic College of Radiology(AOCR)」が使用している公式ドメインです。放射線医学に関する教育や専門家向けの情報を提供している団体で、日本のネットショップ運営とは直接関係のないサイトです。
では、なぜ国内外のWebサイトで、aocr.orgを参照元とするアクセスが発生しているのでしょうか。
今回の技術調査で有力視されているのが、自動巡回プログラムが参照元を偽装してアクセスしているという可能性です。
aocr.orgが実際のアクセス元とは限らない
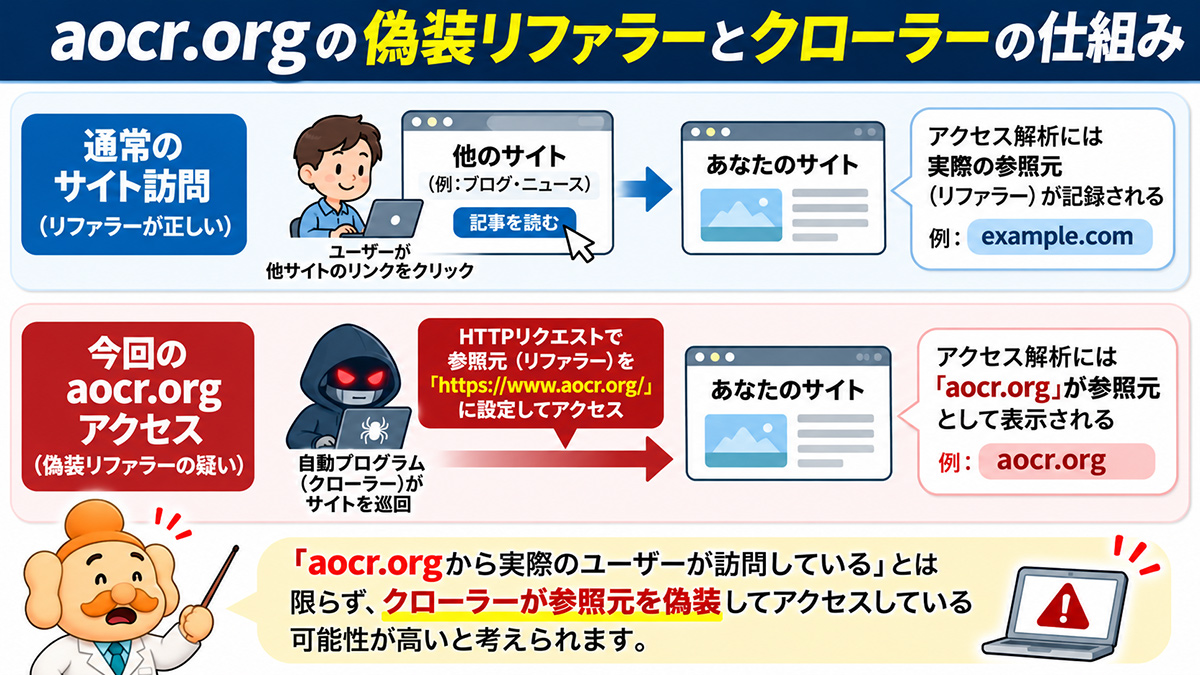
Webサイトのアクセス解析には「リファラー(参照元)」という情報があります。例えば、別のブログに設置されたリンクをクリックして訪問した場合、そのブログのドメインが参照元として記録されることがあります。
しかし、リファラーはHTTPリクエストで任意に設定できる情報です。そのため、自動プログラムがアクセスする際、実際にはaocr.orgを経由していなくても、参照元に「https://www.aocr.org/」という情報を付けて送信できます。
これが、今回疑われている「偽装リファラー」です。なお、現時点でaocr.orgを運営する医療関連団体が今回のアクセスを実行していると判断できる証拠はありません。
海外の調査でByteDance系クローラーとの共通点が判明
2026年10月29日に公開されたTin Analyticsの技術調査では、同年9月下旬以降、複数のWebサイトでaocr.orgを参照元とするアクセスが観測されていると報告されています。
この調査では、通信に使われるTLSやHTTP/2の特徴、ブラウザーが報告する情報などを解析した結果、TikTokの運営会社として知られるByteDanceのクローラー「Bytespider」と共通する技術的な特徴が確認されました。
さらに、調査対象のアクセスについて、中国のデータセンターやプロキシサーバーとの関連も報告されています。
ただし、ByteDance自身が今回のクローラーを運用していると証明されたわけではありません。 ByteDanceの技術を利用する別の事業者が運用している可能性もあります。また、AI学習が目的なのか、検索や情報収集など別の目的なのかも特定されていません。
今回のポイントは、通常の読者がaocr.orgから訪問しているというより、何らかの自動プログラムが参照元を設定して巡回している可能性が高いということです。
参考:Tin Analyticsによるaocr.orgの技術調査(2026年10月29日)
実録!私のサイトでもaocr.orgから不自然なアクセスが発生
ここからは、実際に「売れるネットショップの教科書」で起きたことを紹介します。
当サイトでは、普段からGA4でアクセス状況を確認していますが、それとは別に、訪問企業やページの閲覧履歴を確認するために「GoQ Mieruca」も導入しています。
2026年11月7日の朝、GoQ Mierucaの管理画面を確認したところ、前日の11月6日16時頃から、見慣れない参照元のアクセスが目立ち始めていました。その参照元が「www.aocr.org」だったのです。
GoQ Mierucaのアクセス履歴で確認できたこと
実際のアクセス履歴では、次のような特徴が確認できました。
- 11月6日16時頃からaocr.orgを参照元とするアクセスが目立ち始めた
- 複数のIPアドレスからアクセスされていた
- 記事ページやカテゴリーページへのアクセスがあった
- 現在は存在しないURLへのアクセスも含まれていた
- 個別の訪問日時や閲覧ページを確認できた
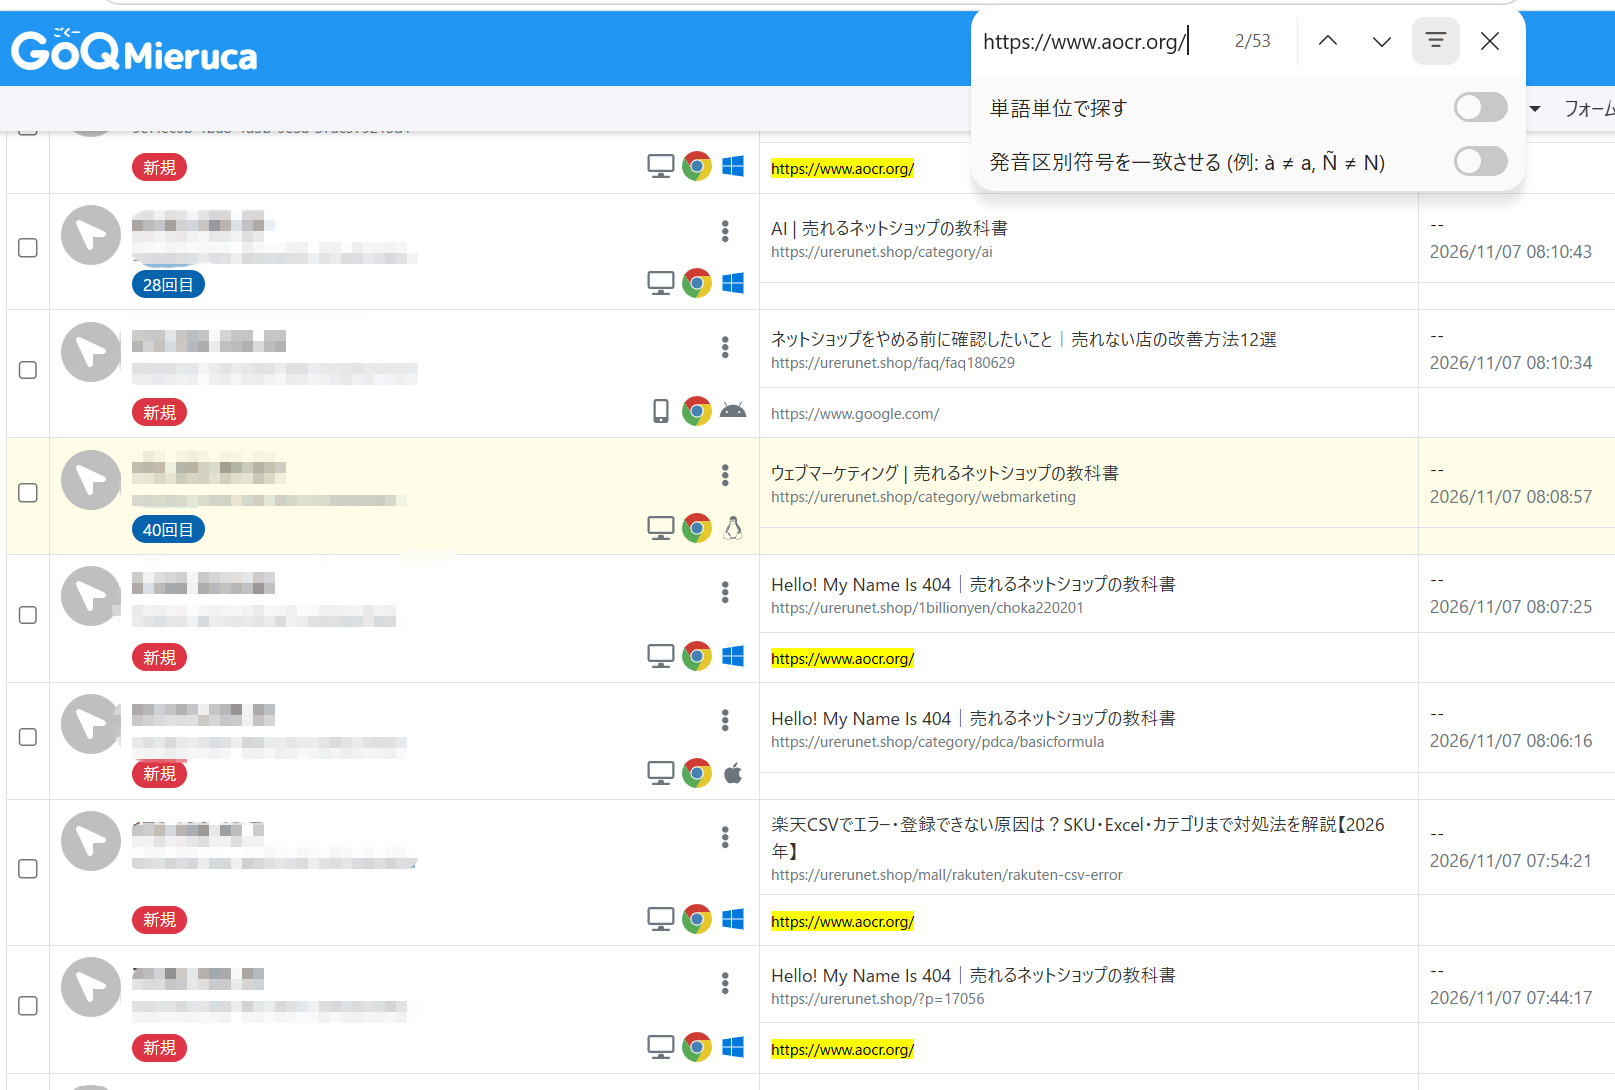
特に気になったのは、404エラーページへのアクセスです。私のサイトでは2026年に大規模な記事整理を行い、古い記事の統合やURL変更、301リダイレクトなどを進めてきました。
そのため、現在は存在しない古いURLもあります。今回のアクセスでは、そうした過去のURLと思われるページも巡回されていました。
もしかすると、過去のサイトマップや外部に残っているURL一覧などを使って、機械的にページを確認しているのかもしれません。ただし、これは現時点では私の推測であり、実際にどのようなURLリストを使っているかまでは確認できていません。
404エラーが多いから攻撃とは限らない
ここは誤解されやすいのですが、404エラーが増えたからといって、必ずしも不正アクセスとは限りません。以前存在した記事へのリンクが外部サイトに残っている場合、通常の検索エンジンやクローラーがそのURLを訪問することもあります。
大切なのは、どのURLに、どの程度の頻度で、どのようなアクセスが発生しているかを確認することです。
そして今回、私が最も興味深いと感じたのは、これらのアクセス履歴をGoQ Mierucaでは確認できた一方で、GA4では同じ参照元を確認できなかったことでした。
GA4では確認できなかったアクセスをGoQ Mierucaで発見
今回の出来事で、私が最も伝えたいのはこの部分です。
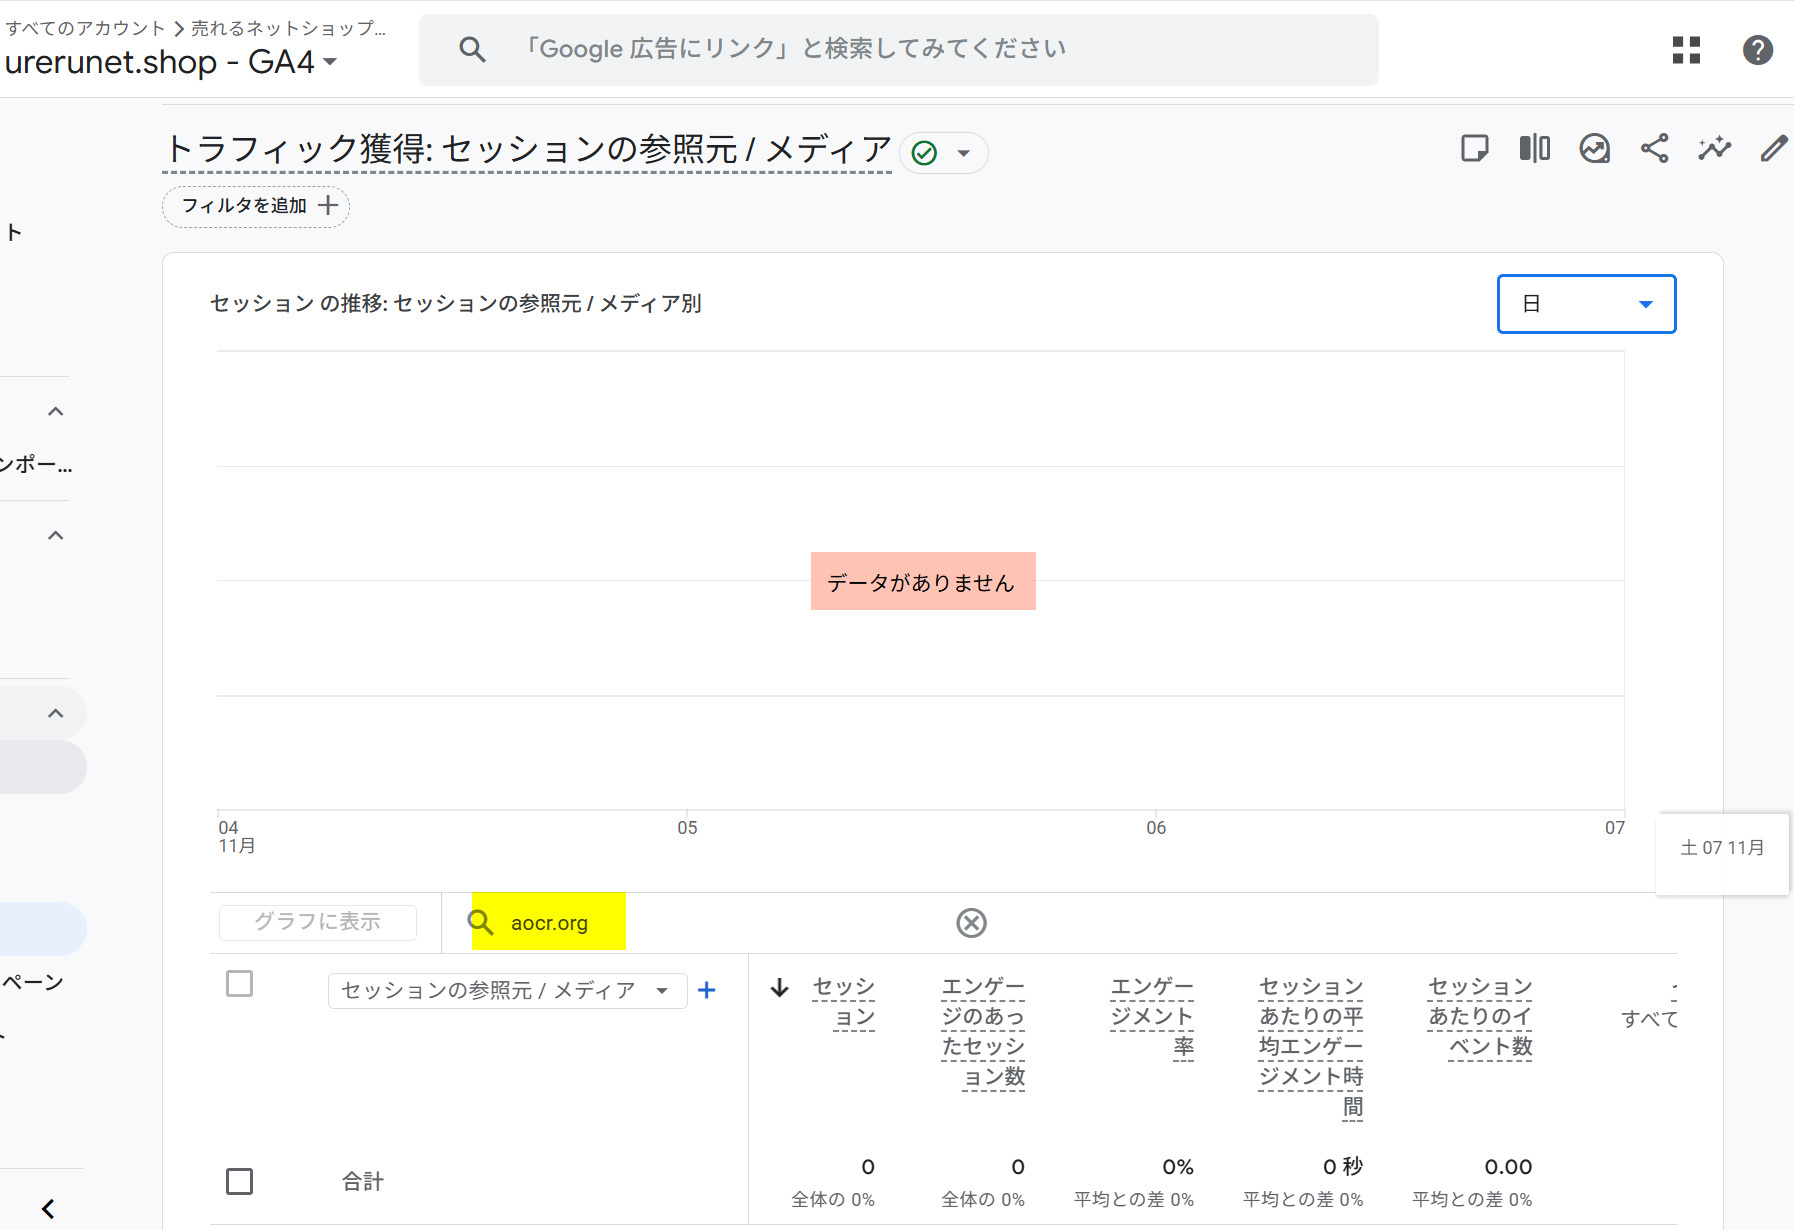
GA4ではaocr.orgからのアクセスが確認できなかったのに、GoQ Mierucaには実際の訪問履歴が残っていました。
もちろん、これはGA4の性能が低いという話ではありません。GA4とGoQ Mierucaは、そもそも役割や取得する情報、データの扱い方が異なります。
ただ、サイト運営者としては「普段使っているアクセス解析に表示されない訪問もある」という事実を知っておくことが大切だと思います。
GA4は既知のボットを自動的に除外している
Googleの公式ヘルプによると、GA4では既知のボットやスパイダーによるトラフィックを自動的に除外しています。これは、アクセス解析のデータに自動プログラムのアクセスが大量に混ざらないようにするための仕組みです。
例えば、実際のユーザーが1,000人しか訪問していないのに、クローラーによるアクセスが500件記録されてしまうと、アクセス数やユーザー行動の分析を誤る可能性があります。
そのため、既知のボットを除外する仕組みには意味があります。ただし、Googleは除外された既知のボットの量を確認する機能を提供していません。
つまり、GA4だけでは、既知のボットとして除外されたアクセスが何件あったのかを確認できないのです。
今回のアクセスがGA4に表示されなかった理由は?
今回のaocr.orgのアクセスがGA4に表示されなかった理由については、現時点では断定できません。
既知のボットとして除外された可能性もありますし、GA4とGoQ Mierucaの計測方法や計測条件、集計方法の違いが影響している可能性もあります。
また、クローラーがWebページを取得しても、GA4の計測処理が実行されるとは限りません。サーバーにアクセスが発生することと、GA4にイベントが記録されることは同じではないのです。
GA4が悪いという話ではありません。今回の発見は、解析ツールによって見える情報が違うということです。目的に合わせて使い分けるのが大切ですね。
GA4とGoQ Mierucaで確認できることを比較
今回の実例と、それぞれのツールの主な用途を整理すると、次のようになります。
| 比較項目 | GA4 | GoQ Mieruca |
|---|---|---|
| サイト全体のアクセス分析 | ◎ | ○ |
| 流入経路・集客分析 | ◎ | ○ |
| コンバージョン分析 | ◎ | 用途による |
| 訪問企業の可視化 | 標準機能では不可 | 対応 |
| 個別の閲覧履歴 | 分析方法による | 確認可能 |
| アクセス元IPの確認 | 標準レポートでは不可 | 確認可能 |
| 今回のaocr.orgの参照元 | 確認できず | 確認できた |
| 今回の404ページへの巡回 | 確認できず | 確認できた |
※GA4とGoQ Mierucaの一般的な機能、および今回の運営サイトにおける確認結果を整理しています。すべてのサイトやアクセスで同じ結果になるわけではありません。
GA4は集客や売上につながるユーザー行動を分析するために欠かせないツールです。一方、GoQ Mierucaは訪問企業の可視化や個別の訪問状況を確認する用途に強みがあります。
私は、どちらか一方が優れているというより、目的に応じて併用することで、サイトの状況をより深く理解できると感じています。
GoQ Mierucaとは?今回の調査で役立った3つの機能
今回、aocr.orgからのアクセスを発見するきっかけになったGoQ Mierucaについて、少し紹介します。
GoQ Mierucaは、自社サイトに訪問した企業や、その企業が閲覧したページなどを可視化できる営業支援・アクセス分析ツールです。
一般的なアクセス解析ツールが「どのページが何回見られたか」「どこから訪問したか」といった集計を得意とするのに対し、GoQ Mierucaは個別の訪問状況や企業情報の把握にも活用できます。
① 参照元と訪問日時を確認できた
GoQ Mierucaのアクセス履歴では、今回のaocr.orgという参照元と訪問日時を確認できました。これによって、いつ頃から不自然なアクセスが目立ち始めたのかを把握できました。
もし参照元の情報を見られなかったら、今回のアクセスを通常の訪問者として見過ごしていたかもしれません。
② どのページを閲覧したか分かった
もうひとつ便利だったのが、アクセス先のURLを確認できたことです。通常の記事だけでなく、404エラーになっているページへのアクセスまで確認できました。
これにより、単にアクセス数が増えているのではなく、さまざまなURLを巡回している可能性に気づくことができました。
③ 本来は見込み企業の発見にも活用できる
今回のような不自然なアクセスの発見は、GoQ Mierucaの活用方法のひとつです。ただ、私が普段使っていて特に便利だと感じているのは、自社サイトを見ている企業を把握できることです。
例えば、ECサイトの構築代行やコンサルティングサービスを提供している会社なら、料金ページやサービス紹介ページを閲覧している企業を確認できる場合があります。
すべての訪問企業を特定できるわけではありませんが、見込み企業への営業活動や、サイト内で関心を持たれているコンテンツの把握に役立ちます。
もちろん、アクセス履歴だけで相手の購入意欲や契約意思まで断定することはできません。それでも「どんな企業が自社サイトを訪問しているか」を知ることは、BtoBのネットショップや企業サイトでは価値のある情報だと思います。
GoQ Mierucaは20日間無料で試せる
GoQ Mierucaには20日間の無料お試しが用意されています。今回のようなアクセス履歴の確認だけでなく、自社サイトを訪問している企業や、閲覧されているページを実際に確認してから、導入するかどうか判断できます。
私は、いきなり有料ツールを契約するのではなく、まず実際のデータを見てから検討するのがよいと思います。
20日間の無料利用で確認したいこと
- 自社サイトを訪問している企業が表示されるか
- 訪問企業がどのページを閲覧しているか
- 訪問日時や参照元などの履歴が確認できるか
- 営業先候補になりそうな企業が見つかるか
- 取得した情報をサイト改善や営業活動に活用できるか
GA4では見えなかったアクセス。あなたのサイトではどうでしょうか?
GoQ Mierucaなら、実際の訪問状況や訪問企業の情報を確認できます。まずは20日間無料で試し、自社サイトでどのような情報が得られるか確かめてみてください。
※GoQ Mierucaは不正アクセスを自動的に検出・遮断するセキュリティ専用ツールではありません。無料利用の内容や利用条件は紹介記事からご確認ください。
aocr.orgのような不審なアクセスはネットショップに影響する?
ここまで読むと「自分のネットショップにも同じアクセスが来ていたら、対策した方がいいのでは?」と思うかもしれません。
私としては、まず実際の影響を確認することが大切だと考えています。特にECサイトでは、次の4つの点をチェックしておきたいところです。
① サーバーへの負荷が増える可能性
クローラーが短時間に大量のページを取得すると、サーバーのCPUやメモリ、転送量などに負荷がかかる場合があります。
特にWordPressやEC-CUBEなど、自社でサーバーを管理している環境では、アクセスの増加とサーバー負荷を合わせて確認しておきましょう。
一方、ShopifyやBASEなどのクラウド型サービスでは、サーバー基盤の管理はサービス提供会社側が担当する部分が多くなります。ただし、独自アプリや外部連携サービスなど、店舗側で管理しているシステムがある場合は別途確認が必要です。
② PVやCVRを誤って判断する可能性
ECサイトでは、アクセス数だけでなく、購入率(CVR)も重要な指標です。
例えば、1日1,000セッションで20件の注文があれば、CVRは2%です。ところが、そこに購入しない自動アクセスが500セッション加わって計測された場合、注文数が同じ20件でも、見かけ上のCVRは約1.33%まで下がります。
| 項目 | 通常時 | 自動アクセス混入時 |
|---|---|---|
| セッション数 | 1,000 | 1,500 |
| 注文数 | 20 | 20 |
| CVR | 2.00% | 1.33% |
※自動アクセスがセッションとして計測された場合の説明用の例です。
これでは、実際には売上や集客の状況が変わっていないのに、購入率が悪化したように見えてしまいます。
ただし、今回の私のサイトではGA4にaocr.orgの参照元が表示されていなかったため、GA4のセッション数やCVRへの影響があったと確認できたわけではありません。
③ 古いURLや404ページが巡回される
記事の統合やURL変更を行っているサイトでは、過去のURLにクローラーがアクセスすることがあります。404エラー自体は正常なHTTPレスポンスのひとつであり、必ずしも問題ではありません。
ただし、重要な商品ページやカテゴリーページが意図せず404になっている場合は、販売機会を逃している可能性があります。
また、削除したURLに代わりとなるページが存在する場合は、必要に応じて301リダイレクトの設定も確認しましょう。
④ 管理画面などへの不審なアクセスが混ざっていないか
自動アクセスの中には、公開ページを巡回するだけでなく、管理画面や設定ファイルなどを探すものもあります。WordPressならログイン画面や管理機能への不自然なアクセスがないか確認しておきたいところです。
ただし、aocr.orgを参照元とする今回のアクセスが、そのような攻撃を行っていたと確認できたわけではありません。公開ページの自動巡回と、不正ログインや脆弱性を狙った攻撃は区別して考える必要があります。
自分のサイトにも来ている?不審なアクセスを確認する3つの方法
実際にaocr.orgのようなアクセスが発生しているか、どのように調べればよいのでしょうか。私なら次の3つの方法で確認します。
方法① GA4で参照元を確認する
まずはGA4の管理画面を開きます。「レポート」から「集客」→「トラフィック獲得」を選択し、ディメンションを「セッションの参照元 / メディア」に変更してください。
検索欄で「aocr.org」と入力すると、該当する参照元が集計されている場合に確認できます。
ただし、今回の私のサイトのように、GA4に表示されない場合もあります。GA4に表示されないことは、サーバーへのアクセスが存在しないことの証明にはなりません。
方法② GoQ Mierucaで訪問履歴を確認する
GoQ Mierucaを利用している場合は、訪問履歴から参照元や閲覧ページ、アクセス日時などを確認できます。今回の私のサイトでは、GA4で見つからなかったaocr.orgのアクセスを、この方法で発見できました。
ただし、GoQ Mierucaがすべてのクローラーを記録できるという意味ではありません。どのようなアクセスが記録されるかは、計測環境やアクセス方法によって異なります。
普段からGA4を利用している方でも、別のツールを併用すると新しい発見があるかもしれません。
方法③ サーバーのアクセスログを確認する
さらに詳しく調査するなら、サーバーのアクセスログを確認します。アクセスログには、設定や環境によって、アクセス日時、IPアドレス、リクエスト先URL、HTTPステータスコード、User-Agent、Refererなどが記録されます。
例えば、同じ時間帯に大量の404エラーが出ていないか、不自然な間隔でURLを巡回していないかなどを確認できます。
ただし、リファラーやUser-Agentは偽装できるため、それだけでアクセス元の正体を特定することはできません。本格的な調査が必要な場合は、サーバー会社やセキュリティ担当者に相談しましょう。
aocr.orgからのアクセスが増えたときの対策
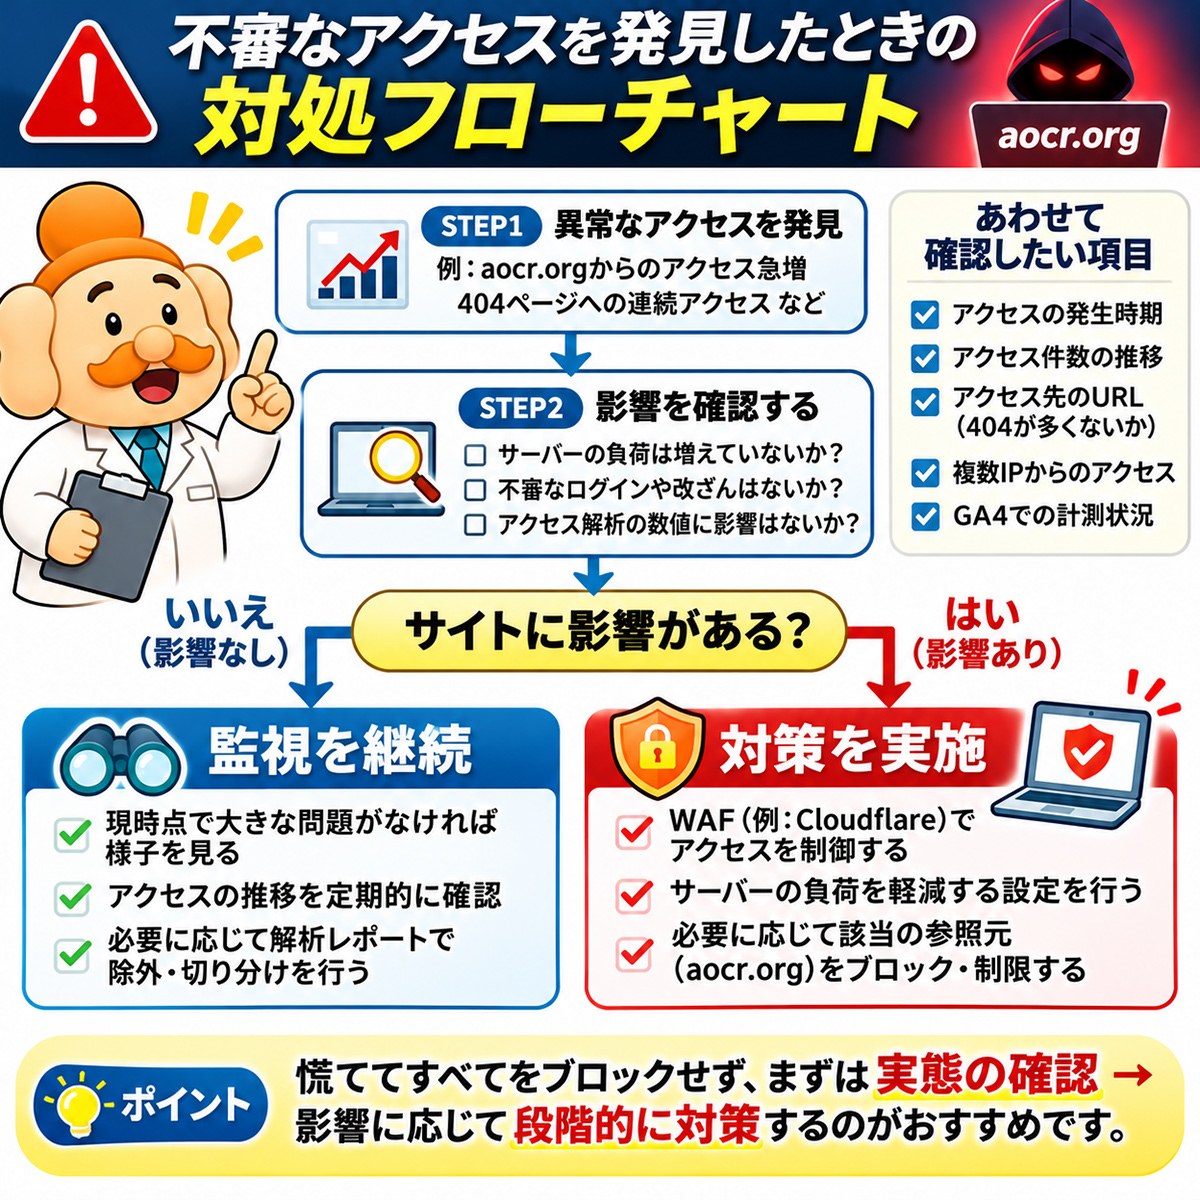
不審なアクセスを見つけたとき、すぐにIPアドレスを遮断したくなるかもしれません。しかし、私はまず、サイトへの影響に応じて対応を判断することをおすすめします。
レベル1:問題がなければ監視を続ける
アクセスが増えていても、サーバー負荷や表示速度に問題がなく、不審なログイン試行なども確認されていない場合は、まず状況を記録して監視を続けます。
今回の私のサイトでも、現時点で明確なサーバー障害や不正侵入の兆候は確認できていないため、すぐに全面ブロックするのではなく、監視を優先しています。
レベル2:アクセス解析の数値を切り分ける
自動アクセスがGA4に計測されている場合は、探索レポートなどで該当する参照元を除外した集計を作り、通常のデータと比較します。
ここで注意したいのは、GA4の「除外する参照のリスト」は、不正なアクセスを遮断するための機能ではないということです。この設定は参照元の判定を調整するものであり、サーバーへのアクセス自体を止めるものではありません。
目的がアクセス解析の確認なのか、サーバーへのアクセス制御なのかを分けて考えましょう。
レベル3:サーバー負荷が高ければアクセス制御を検討する
大量のアクセスによってサーバー負荷が高くなっている場合は、CloudflareなどのWAF(Web Application Firewall)による制御を検討します。
例えば、特定の通信条件に該当するアクセスを監視し、必要に応じてチャレンジや制限を設ける方法があります。
ただし、リファラーは偽装できるため、aocr.orgという文字列だけを条件にしても、同じクローラーを完全に防げるわけではありません。また、条件を広く設定しすぎると正常な訪問者まで制限してしまう可能性があります。
まずログで対象を確認し、段階的に対応することが大切です。なお、robots.txtはクローラーに巡回ルールを伝える仕組みであり、強制的なアクセス遮断機能ではありません。
ネットショップのセキュリティ対策も確認しておこう
今回のような自動巡回と、不正ログインやシステムの脆弱性を狙った攻撃は別の問題です。ただし、不審なアクセスに気づいたことをきっかけに、自社ECサイトのセキュリティ管理を見直すのはよい機会だと思います。
当サイトでは、WordPress・EC-CUBE・Shopify・BASEなど、利用しているシステムに応じて確認すべき項目を整理できる「ECサイトのセキュリティ無料診断」を公開しています。
利用しているECシステムを選び、「対応済み」「未対応」「わからない」を回答するだけで、運用上の対策状況と次に確認すべき項目を整理できます。会員登録やショップ情報の入力は不要です。
ただし、この診断は自己点検用であり、Webサイトを自動スキャンして脆弱性や不正侵入を検出するものではありません。
ECサイトのセキュリティ無料診断で確認できること
- 利用しているECシステムに必要な管理・保守項目
- 未対応や確認できていないセキュリティ対策
- WordPress・EC-CUBE・クラウド型ECの管理上の注意点
- 保守会社や社内担当者に確認すべき事項
より幅広い安全対策について知りたい方は、ECサイトのセキュリティ対策|個人情報漏えいを防ぐチェック項目も参考にしてください。
【保存版】不審なアクセスを発見したときのチェックリスト
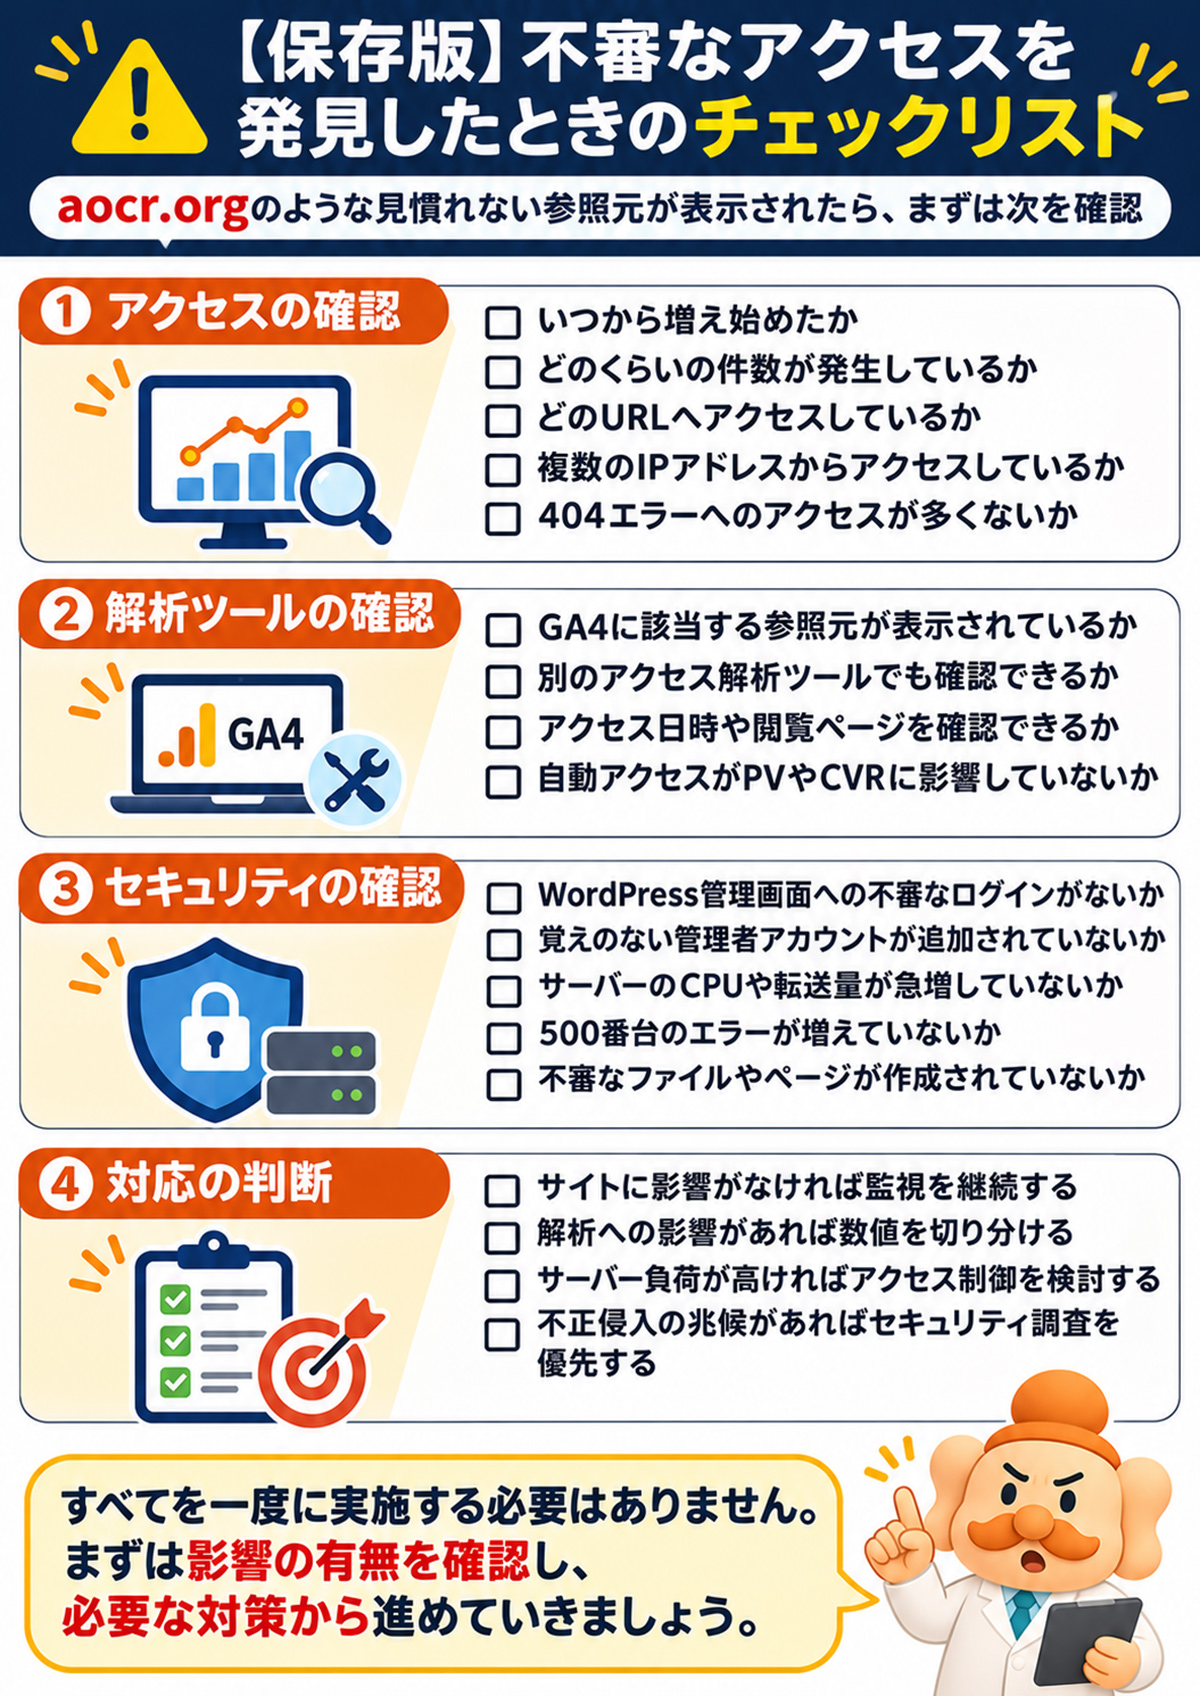
aocr.orgのような見慣れない参照元が表示されたら、次の項目を確認してみましょう。
アクセス状況の確認
- いつからアクセスが増え始めたか
- どの程度の件数が発生しているか
- どのURLへアクセスしているか
- 複数のIPアドレスからアクセスしているか
- 404エラーページへのアクセスが多くないか
アクセス解析の確認
- GA4に該当する参照元が表示されているか
- 別のアクセス解析ツールでも確認できるか
- アクセス日時や閲覧ページを把握できるか
- PVやCVRなどの数値に影響していないか
セキュリティの確認
- 管理画面への不審なログインがないか
- 覚えのない管理者アカウントがないか
- サーバーの負荷や転送量が急増していないか
- 500番台のエラーが増えていないか
- 見覚えのないファイルやページが作成されていないか
対応の判断
- サイトへの影響がなければ監視を継続する
- 解析データへの影響があれば数値を切り分ける
- サーバー負荷が高ければアクセス制御を検討する
- 不正侵入の疑いがあれば専門家へ相談する
これらを一度にすべて調査する必要はありません。まずは実際に問題が発生しているかどうかを確認し、その結果に応じて必要な対策を進めていきましょう。
GoQ Mierucaを20日間無料で試すなら、ここを確認しよう
今回のような不審なアクセスを発見したことをきっかけに、「自分のサイトではどのようなアクセスが発生しているのだろう?」と興味を持った方もいると思います。
そんな方には、GoQ Mierucaを実際に試してみる方法があります。私なら、20日間の無料期間に次のような項目を確認します。
① どのような企業が訪問しているか
まず、自社サイトに訪問している企業を確認してみましょう。企業名が分かるアクセスがあれば、どのページに関心が集まっているのかを調べる材料になります。
特にBtoB向けの商品やサービスを販売している場合、営業活動につながる発見があるかもしれません。
② よく閲覧されているページはどこか
トップページだけでなく、料金ページやサービス紹介ページ、導入事例など、どのコンテンツが閲覧されているかも確認します。
自社が見てもらいたいページと、実際によく閲覧されているページが違うこともあります。その違いは、サイト改善を考えるうえでも参考になります。
③ 普段気づかなかったアクセスがないか
今回のaocr.orgのように、見慣れない参照元や、不自然に繰り返されているアクセスがないかを確認するのもよいでしょう。
もちろん、GoQ Mierucaは不正アクセス対策専用のツールではありません。ただ、私の場合は、個別の訪問履歴を確認できたことで、普段のGA4の集計だけでは気づけなかった動きを発見できました。
④ 自社の営業やサイト改善に使えるか
最後に確認したいのは、取得できた情報を自社の仕事に活かせるかどうかです。訪問企業の情報が把握できても、実際の営業活動やサイト改善につながらなければ、導入する意味は薄くなります。
まず20日間使ってみて、自社にとって本当に役立つ情報が得られるかを判断するのがおすすめです。
WordPressなら専用プラグインで導入できる
GoQ MierucaにはWordPress向けの専用プラグインも用意されており、公式では最短約3分で計測を開始できると案内されています。実際の設定時間は利用環境によって異なりますが、まずは無料期間中に自社サイトでどのようなデータが得られるか確認してみるとよいでしょう。
無料利用の申し込み方法や導入手順、継続する場合の料金については、実際の利用経験をもとにGoQ Mierucaのレビュー記事で詳しく解説しています。
また、MAツールのBowNowと比較検討したい方は、BowNowとGoQ Mierucaの機能・料金比較も参考にしてください。
aocr.orgやGA4の不審なアクセスでよくある質問
aocr.orgからアクセスが来たら危険ですか?
aocr.orgという参照元が表示されたことだけで、危険なアクセスだとは判断できません。海外の調査では自動巡回プログラムによる偽装リファラーが報告されていますが、実際の危険性はサーバー負荷や不審なログイン試行などの有無を確認して判断する必要があります。
aocr.orgは不正サイトですか?
aocr.org自体はアメリカの医療関連団体が使用している正規のドメインです。今回のアクセスでは、そのドメインが参照元として偽装されている可能性が高いと報告されています。
GA4に表示されないアクセスは、すべてボットですか?
いいえ。GA4に表示されない理由は、ボットの自動除外以外にも、計測条件やブラウザーの制限、タグの実行状況などが考えられます。GA4に表示されないことだけでボットと判断することはできません。
GA4だけでは不正アクセスを発見できませんか?
GA4は集客やユーザー行動、コンバージョン分析を目的とするツールであり、不正アクセスの検知を専門とする製品ではありません。不審なアクセスの詳しい調査には、サーバーログやWAFの記録なども利用します。
GoQ Mierucaならすべてのクローラーを発見できますか?
すべてのクローラーを検出できるわけではありません。計測条件やアクセス方法によって、履歴に記録されないアクセスも考えられます。今回の私のサイトでは、aocr.orgを参照元とするアクセスが訪問履歴に記録されていたという実例です。
aocr.orgからのアクセスをブロックするべきですか?
サーバー負荷やセキュリティ上の問題が確認されていなければ、まずは監視を続ける対応も考えられます。負荷が高い場合は、WAFなどを使った段階的なアクセス制御を検討しましょう。
GoQ Mierucaは無料で利用できますか?
GoQ Mierucaには20日間の無料お試しが用意されています。無料期間中に自社サイトの訪問状況や、訪問企業の確認機能などを試し、継続利用するかどうか判断できます。最新の提供条件は申し込み前に確認してください。
ECサイトのセキュリティも無料で確認できますか?
当サイトでは、WordPress・EC-CUBE・Shopify・BASEなどに対応したECサイトのセキュリティ無料診断を公開しています。運用上の対策状況を整理するセルフチェックであり、脆弱性や侵害の有無を技術的に調査するものではありません。
まとめ|GA4では見えなかったアクセスから気づいたこと
今回、「売れるネットショップの教科書」で発生したaocr.orgからのアクセスを調査したところ、海外でも同じような現象が報告されており、ByteDance系のクローラー技術との共通点が見つかっていることが分かりました。
ただし、誰が何の目的で運用しているのかまでは特定されていません。
サイト運営者として大切なのは、見慣れない参照元が表示されたからといって、すぐに危険だと判断しないことです。まずはアクセス頻度、閲覧ページ、404エラー、サーバー負荷などを確認し、実際の影響を把握することが先決です。
そして今回、私があらためて感じたのは、ひとつのアクセス解析ツールだけでは見えない情報があるということでした。
GA4では確認できなかったaocr.orgからのアクセスを、GoQ Mierucaでは個別の訪問履歴として確認できました。もしGoQ Mierucaを導入していなかったら、今回のアクセスには気づかなかったかもしれません。
私はこれまで数多くのネットショップの制作や運営支援に携わってきましたが、アクセス解析で大切なのは、単に数字が増えたかどうかではありません。
実際にどのような人や企業が訪問し、どのページに関心を持っているのか。そして、そこからどのような改善につなげられるのか。そうした視点が、ネットショップの売上改善や営業活動では重要になります。
GA4は今後も欠かせないツールです。でも、今回のように別の角度からアクセスを見ることで、新しい発見があることも分かりました。大切なのは、数字の向こう側で何が起きているかを理解することですね。
参考情報・一次情報
- Tin Analytics|aocr.orgアクセスに関する技術調査
- American Osteopathic College of Radiology公式サイト
- Google公式|既知のbotトラフィックの除外
- Google公式|不要な参照の指定
- Google検索セントラル|robots.txtの概要
※2026年11月7日時点の情報です。アクセス状況については「売れるネットショップの教科書」のGoQ Mierucaで確認した履歴をもとにしています。GA4に表示されなかった具体的な原因、クローラーの運用主体、巡回目的については未確認です。
あなたのサイトには、どのような企業が訪問していますか?
今回、私自身がGoQ Mierucaを利用していたことで、GA4では確認できなかったaocr.orgからのアクセスに気づくことができました。
もちろん、同じような現象がすべてのサイトで見つかるわけではありません。それでも、GA4とは違う角度からアクセスを見てみると、普段は気づかない発見があるかもしれません。
GoQ Mierucaは、訪問企業の情報や閲覧ページ、訪問履歴などを確認できるツールです。BtoB向けのネットショップや企業サイトなら、営業先の発見やサイト改善にも活用できます。
まずは20日間、実際の訪問状況を確認してみませんか?
- 自社サイトを見ている企業を確認する
- どのページに関心が集まっているか調べる
- 普段見えていなかった訪問履歴を確認する
- 自社の営業やサイト改善に役立つか判断する
いきなり有料契約をする必要はありません。まずは20日間無料で、自社サイトにどのようなデータが記録されるのか確かめてみてください。
※リンク先で機能・料金・導入手順・無料利用条件をご確認いただけます。無料期間終了後の契約条件やキャンペーン内容は変更される可能性があるため、申し込み前に最新情報をご確認ください。