2026年11月18日、北海道の菓子メーカー・六花亭は、公式オンラインショップが第三者による不正アクセスを受け、決済画面のプログラムが改ざんされていたと発表しました。対象期間中に入力された約8,000件のクレジットカード情報が外部へ流出した可能性があり、カード番号だけでなく、名義人・有効期限・セキュリティコードも対象に含まれています。
「六花亭で買い物をしたけれど、自分のカードは大丈夫?」「カード情報を自社サーバーに保存していなくても、なぜ盗まれるの?」と心配になる方もいると思います。今回の重要なポイントは、カード情報の保存先ではなく、購入時の入力画面そのものが改ざんされた可能性があるという点です。
この記事では、六花亭の公式発表をもとに不正アクセスの経緯と利用者が取るべき対応を整理します。さらに、EC運営の現場に携わるエビス店長が、決済画面の改ざんが起こる仕組みと、ネットショップ事業者が今すぐ確認したいセキュリティ対策をわかりやすく解説します。
情報確認日:2026年11月19日。流出件数や侵入経路などは調査中です。以下は現時点の公表情報と一般的なセキュリティ対策を区別してまとめています。
先に確認したい公式情報・相談先
- 六花亭公式|不正アクセスによる個人情報流出の可能性に関するお知らせ
- 六花亭 お客さま相談室:0120-12-6666(受付 9:00~18:00。最新の受付情報は公式案内をご確認ください)
- 不審なカード利用があれば、カード裏面または公式アプリに記載されたカード発行会社へ連絡
- 1 六花亭オンラインショップに何が起きた?約8,000件のカード情報が流出した可能性
- 2 不正アクセス発覚から公式発表までの経緯を時系列で整理
- 3 六花亭オンラインショップを利用した人が今すぐやるべき6つのこと
- 4 なぜカード情報を保存していなくても流出する?決済画面改ざんの仕組み
- 5 EC事業者が今すぐ確認したい7つのセキュリティ対策
- 6 ShopifyやBASEなら安全?ECシステム別に考えたい注意点
- 7 自社サイトで不正アクセスが疑われたら?初動対応の5ステップ
- 8 エビス店長の見解|セキュリティ対策はネットショップの売上と信頼を守る仕事
- 9 六花亭の不正アクセスに関するよくある質問
- 10 まとめ|六花亭の不正アクセスから学び、ECサイトの安全性を見直そう
- 11 参考資料・公式情報
六花亭オンラインショップに何が起きた?約8,000件のカード情報が流出した可能性
六花亭が公表した内容によると、オンラインショップ内のプログラムが第三者によって改ざんされ、決済画面で入力したカード情報が外部へ送信された可能性があります。六花亭はオンラインショップを停止し、影響範囲や原因などの調査を進めています。
| 確認項目 | 2026年11月19日時点の内容 |
|---|---|
| 対象サイト | 六花亭オンラインショップ |
| 公表日 | 2026年11月18日 |
| 対象期間 | 2026年10月21日21時~11月18日11時 |
| 対象規模 | クレジットカード情報約8,000件(流出の可能性) |
| 対象となる情報 | カード番号(全桁)、名義人、有効期限、セキュリティコード |
| 確認された問題 | サイト内プログラムの改ざん |
| オンラインショップ | 停止中。再開時期は安全性の確認後に案内 |
| 侵入経路・正確な流出件数 | 調査中・未確定 |
ここで注意したいのは、「約8,000件が流出した」と確定したわけではないことです。公式発表ではあくまで流出の「可能性」が示されています。実際にどの情報が何件外部へ送信されたか、不正利用がどれほど発生したかなどは、続報を待つ必要があります。
また、対象期間が約4週間に及ぶからといって、その全期間にわたり不正プログラムが動作していた、あるいは10月21日が最初の侵入日だったと断定することもできません。
不正アクセス発覚から公式発表までの経緯を時系列で整理
まずは、利用者が知っておきたい日付を整理します。以下の日時は、六花亭が示したカード情報入力の対象期間と、発覚・公表に関する情報です。
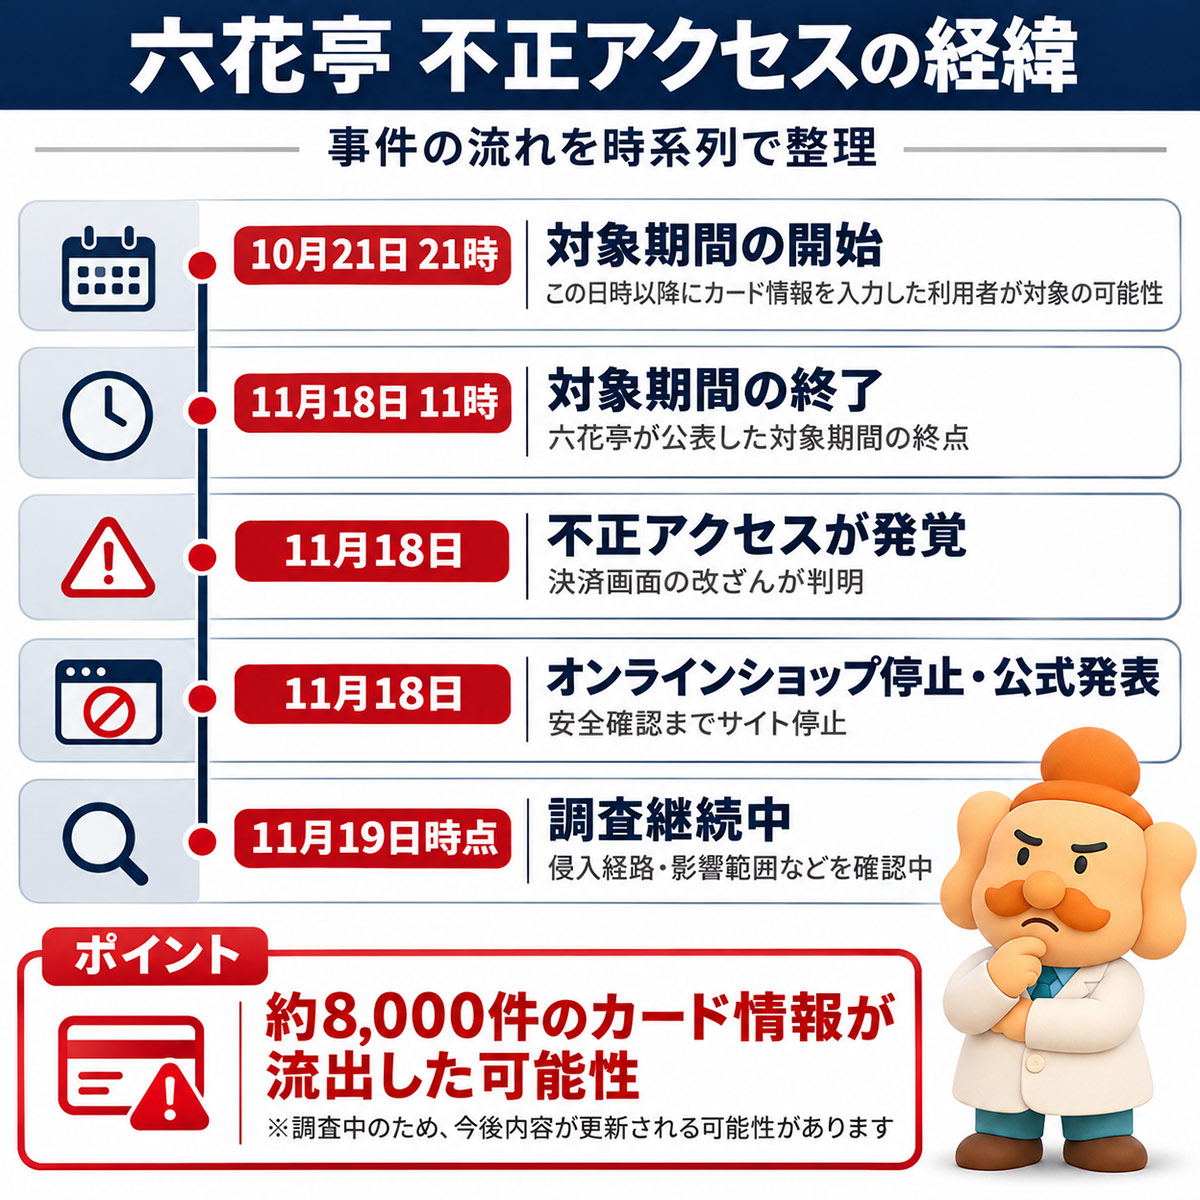
- 10月21日21時:流出の可能性があるカード情報の対象期間が始まる。
- 11月18日11時:公表された対象期間の終点。
- 11月18日:決済画面のプログラム改ざんが発覚。報道によると外部委託業者からの連絡が端緒。
- 11月18日:オンラインショップを停止し、個人情報保護委員会への報告と公式発表を実施。
- 11月19日時点:侵入経路、対象範囲、他のプログラム等への影響について調査が続いている。
利用者にとっては対象となる期間の確認が最優先です。一方、EC事業者の立場では「改ざんをどう検知できるか」「異常が疑われたら誰に連絡するか」という運用体制も重要になります。
六花亭オンラインショップを利用した人が今すぐやるべき6つのこと
対象期間内に六花亭オンラインショップの決済画面でカード情報を入力した可能性がある方は、六花亭の公式案内とカード発行会社の指示に従ってください。現時点で不審な請求が見つからなくても、継続して利用明細を確認することが大切です。
利用者向け・確認チェックリスト
- 対象期間を確認する:2026年10月21日21時~11月18日11時に決済画面でカード情報を入力したか。
- カード利用明細を確認する:見覚えのない利用先・少額決済・海外決済などがないか確認する。
- カード会社へ相談する:対象の可能性があることを伝え、監視、利用停止、再発行の要否を確認する。
- 証拠を残す:注文履歴、該当日時、カード会社への連絡記録、不審な請求情報を保存する。
- 偽メールに注意する:六花亭やカード会社を装って、カード番号や認証コードを入力させる連絡を警戒する。
- 公式の続報を確認する:対象者への案内や調査結果に変更がないか、公式サイトを確認する。
注文が完了していなくても対象になる?
六花亭が示している対象は、指定期間内に決済画面でカード情報を入力したお客さまです。注文完了の有無だけで安全だと判断せず、入力した記憶がある場合は公式窓口やカード会社に相談してください。
不正利用の請求が見つかったら?
まずカード発行会社へ連絡し、請求の調査や必要な手続きについて案内を受けましょう。補償や再発行の条件はカード会社・契約内容によって異なります。電話番号は不審なメールに記載されたものではなく、カード裏面や公式アプリなどから確認してください。
また、ネットショッピングではカード情報の流出とは別に、アカウントの乗っ取りや不正注文が起こるケースもあります。注文履歴や配送先に不審な点がある場合の確認手順は、楽天市場で身に覚えのない注文が発生したときの対処法も参考になります。今回の六花亭の事案とは原因や仕組みが異なるため、混同しないようにしてください。
なぜカード情報を保存していなくても流出する?決済画面改ざんの仕組み
今回の事件で、EC事業者の方に特に知っていただきたいのが「決済画面の改ざん」です。六花亭はカード情報を自社サーバーに保存していないと説明しています。それでも、購入者がカード情報を入力する時点に不正なプログラムが介在すると、正規の決済処理とは別に、攻撃者の送信先へ情報が流れることがあります。
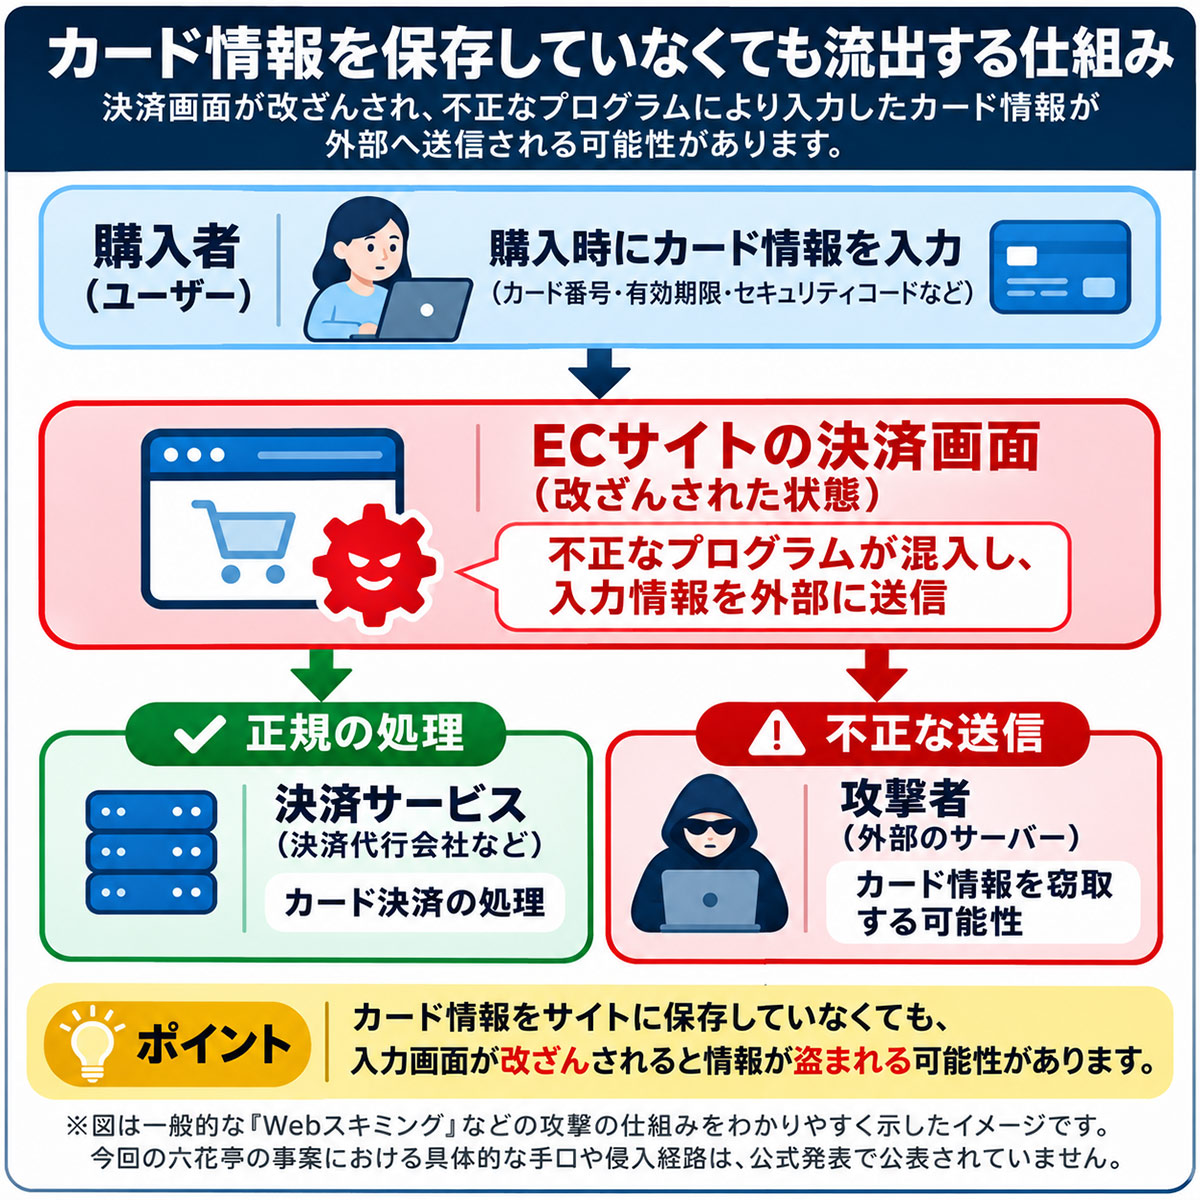
一般的には「Webスキミング」と呼ばれる攻撃
Webスキミングとは、オンライン上で入力される情報を不正なスクリプトなどによって盗み取る攻撃の総称です。たとえば購入者が本物の決済画面にカード番号を入力しているつもりでも、そのページに改ざんがあれば、利用者が気づかないまま外部へ情報が送られるおそれがあります。
カード情報を保存しない設計は大切ですが、それだけで入力画面への攻撃まで防げるわけではありません。なお、この図解は一般的な攻撃を説明するものであり、六花亭に使われた具体的な不正プログラムや侵入経路が判明したことを意味しません。
3Dセキュアを入れていれば防げたのか?
3Dセキュアは、主にオンライン決済における本人認証を強化し、不正利用を抑えるための仕組みです。一方、入力画面の改ざんそのものを防ぐ技術ではありません。本人認証の導入と、サイトの改ざん検知・システム保護は役割が異なるため、両方の対策が必要です。
EC事業者が今すぐ確認したい7つのセキュリティ対策
ネットショップのセキュリティは、決済代行サービスを導入しただけで完成するものではありません。管理画面のアカウント、ECシステムの更新、外部スクリプト、ファイルの変更監視まで、運営側が管理すべき範囲を整理することが大切です。
さらに詳しい点検項目は、ECサイトのセキュリティ対策|個人情報漏えいを防ぐ12のチェック項目で解説しています。自社の状況と照らし合わせて確認してみてください。
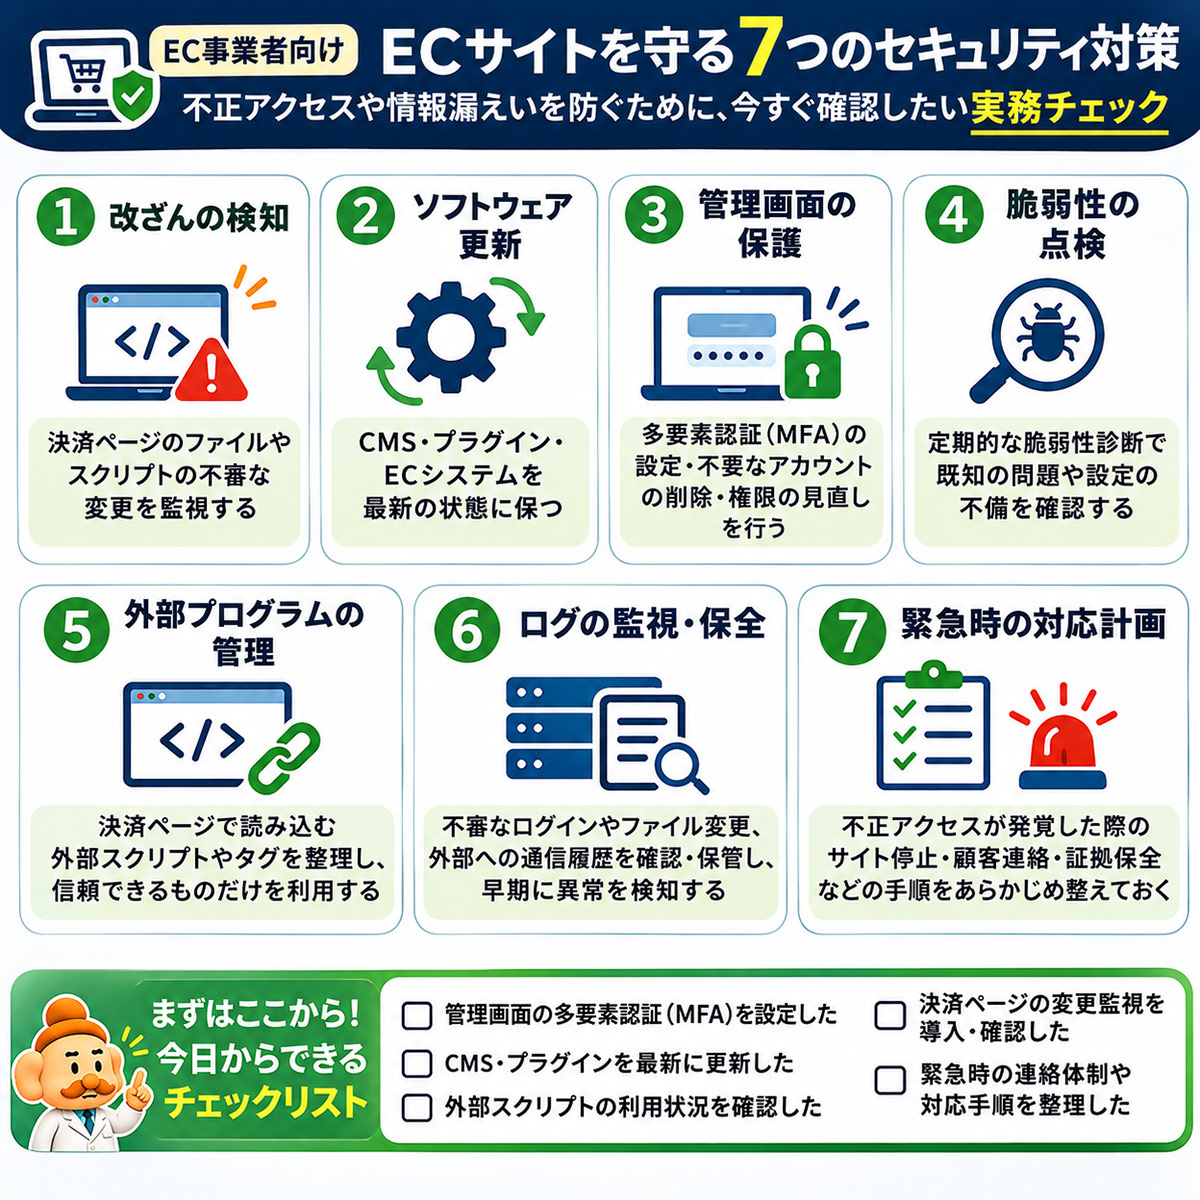
① 決済ページの改ざんを検知できるようにする
重要ファイルやページ内スクリプトの変更を監視し、意図しない追加・書き換えに早く気づけるようにします。設定や監視方法はECシステムの提供会社、保守会社と確認しましょう。
② CMS・プラグイン・ECシステムを更新する
WordPressやEC-CUBEなどを利用している場合は、本体だけでなくプラグインやサーバー側ソフトウェアも点検しましょう。更新時はバックアップを取り、購入テストなどの動作確認も行います。
③ 管理画面の多要素認証と権限管理を徹底する
管理者には多要素認証を設定し、退職者・外部委託先の不要アカウントを削除します。必要な作業だけに権限を絞り、使い回しのパスワードも避けましょう。
④ 既知の脆弱性を定期的に点検する
利用システムに公開されている脆弱性情報がないか確認し、必要に応じて専門家による診断を検討します。特に長く運用している独自カスタマイズ部分は、保守対象に含まれているか確認してください。
⑤ 外部スクリプト・タグ・連携アプリを棚卸しする
決済画面や購入導線に読み込まれる広告計測タグ、外部サービス、アプリ連携を確認しましょう。利用しなくなったものは削除し、提供元や権限を定期的に見直します。
⑥ アクセスログや変更履歴を監視・保全する
不審なログイン、ファイル変更、想定外の通信に気づける体制を作ります。問題発覚後の原因調査にも必要になるため、ログの保存期間や閲覧権限も確認しておきたいところです。
⑦ 不正アクセス発覚時の対応手順を決めておく
決済停止の判断者、保守会社への連絡先、ログ保全、カード会社・決済代行会社への連絡、利用者への案内などを事前に整理しておきましょう。緊急時に初めて担当者を探す状態は避けたいものです。
まずは30分で確認したい5項目
- 管理者アカウントに多要素認証が設定されているか
- ECシステムとプラグインの最終更新日を把握しているか
- 決済ページで使用している外部スクリプトを把握しているか
- 変更監視・アクセスログ・バックアップの担当者が明確か
- 事故発生時の緊急連絡先とサイト停止手順があるか
自社ECサイトの対策状況を無料で整理する
「何から点検すればよいかわからない」という店舗さん向けに、WordPress・EC-CUBE・Shopifyなどの利用環境に合わせて確認できるセルフチェックを用意しています。技術的な脆弱性診断や安全性の保証ではありませんが、未対応項目の洗い出しに役立ちます。
ShopifyやBASEなら安全?ECシステム別に考えたい注意点
ShopifyやBASEなどのSaaS型サービスは、サービス提供会社がシステム基盤の保守を担う部分が多く、自社サーバーで運用するECサイトとは責任分担が異なります。しかし、店舗側の管理者アカウント、外部アプリ、タグなどの管理まで、すべて自動的に安全になるわけではありません。
一方、WordPress+WooCommerceやEC-CUBE、独自構築サイトなどでは、システム本体・追加機能・サーバー環境の保守責任をより細かく確認する必要があります。どのサービスを利用していても「誰が何を守る契約なのか」を明確にしておきましょう。
自社サイトで不正アクセスが疑われたら?初動対応の5ステップ
もし自社のECサイトで不審な通信や決済画面の異常が見つかった場合は、売上への影響を心配して通常運営を続けるのではなく、被害の拡大を防ぐことが優先です。対応を急ぐ場合でも、証拠を消さないよう専門家と連携して進めてください。
- 影響範囲を隔離する:疑わしい決済機能やサイトを停止し、決済事業者・保守会社へ連絡する。
- 証拠を保全する:アクセスログ、変更履歴、改ざんが疑われるファイルなどを保存する。
- 原因と対象を調査する:侵入経路、対象期間、流出の可能性がある情報と人数を確認する。
- 必要な報告・通知を行う:法令・契約・カード会社等のルールに応じて、関係機関や対象者へ適切に連絡する。
- 原因を除去して安全性を確認する:修正と再発防止策を実施し、安全性を確かめたうえで再開する。
個人情報保護法上の報告対象となる漏えい等では、個人情報保護委員会への速報・確報や本人通知が必要となる場合があります。報告期限は事案の内容によって異なるため、個人情報保護委員会の公式案内を確認し、必要に応じて法律・セキュリティの専門家へ相談してください。
エビス店長の見解|セキュリティ対策はネットショップの売上と信頼を守る仕事
私はこれまで600件以上のEC制作・運営支援に関わってきましたが、日々の売上改善や広告運用が優先され、セキュリティの点検が後回しになってしまう店舗さんも少なくないと感じます。売上につながる施策に力を入れるのは当然ですが、安心して購入できる環境を維持することも、同じくらい大切な運営業務です。
今回の六花亭の事例を見ても、「カード情報を自社サーバーに保存していないから安心」と考えるだけでは十分ではないことがわかります。特に決済ページの変更監視や、システム保守の分担、緊急時の連絡体制は、制作会社に任せきりにせず店舗側でも把握しておきたいところです。
EC業界のトラブルを未然に防ぐために|日本ECリテラシー協会の取り組み
こうした問題は、特定の大手企業だけに関係するものではありません。事業者と消費者の双方が正しい情報を知り、リスクに気づき、トラブルを未然に防げる環境づくりが必要だと考えています。
私は現在、一般社団法人 日本ECリテラシー協会(JEL)の代表理事も務めています。JELは、EC市場の実態調査・情報分析・調査結果の公開に取り組む一般社団法人の調査研究機関です。ECに関わるトラブルやリスクを客観的な情報から整理し、消費者と事業者の両方に、問題の予防につながる知識や対策を伝えていくことを目指しています。
安心して買い物ができ、誠実なネットショップが信頼されるEC市場を広げるために、今後も現場の経験と調査研究の両面から情報を発信していきたいと思います。協会の活動については、一般社団法人 日本ECリテラシー協会(JEL)公式サイトをご覧ください。
六花亭の不正アクセスに関するよくある質問
六花亭オンラインショップの利用者は全員対象ですか?
いいえ。六花亭が公表した対象は、2026年10月21日21時から11月18日11時までの間に決済画面でカード情報を入力した方です。対象期間外の利用や別の決済手段については、公式の最新情報を確認してください。
約8,000件のカード情報流出は確定していますか?
いいえ。約8,000件は流出した可能性があると公表された規模であり、実際の流出件数が確定したという意味ではありません。
カードの再発行は必ず必要ですか?
一律には判断できません。対象の可能性がある場合はカード発行会社へ相談し、必要な利用停止・再発行などの対応について案内を受けてください。
注文を完了していなければ安全ですか?
注文完了の有無だけでは判断できません。公式案内は決済画面でカード情報を入力した方を対象としているため、入力した記憶がある場合は確認をおすすめします。
カード番号以外の住所やメールアドレスも流出しましたか?
今回の公式発表ではカード番号・名義人・有効期限・セキュリティコードが対象情報として示されています。ほかの情報への影響や対象範囲については調査結果を確認する必要があります。
六花亭オンラインショップはいつ再開しますか?
2026年11月19日時点で再開日は確定していません。六花亭は安全性の確認を踏まえて案内する方針です。
3Dセキュアを導入すれば同じような問題を完全に防げますか?
いいえ。3Dセキュアは決済時の本人認証のための対策であり、決済画面の改ざんを直接防止する仕組みではありません。サイト側の改ざん防止と監視も必要です。
まとめ|六花亭の不正アクセスから学び、ECサイトの安全性を見直そう
六花亭オンラインショップでは、第三者による不正アクセスで決済画面のプログラムが改ざんされ、約8,000件のクレジットカード情報が外部へ流出した可能性があると発表されました。影響が疑われる利用者は、公式案内とカード発行会社への確認を優先してください。
- 利用者:対象期間と利用明細を確認し、不審な請求や偽メールに注意する。
- EC事業者:カード情報を保存していなくても入力画面への攻撃が起こり得ると理解する。
- 運営担当者:更新、権限管理、改ざん監視、緊急対応の体制を点検する。
不正アクセスの侵入経路や正確な影響範囲は、現時点では明らかになっていません。推測で原因を決めつけず、公式の続報を確認するとともに、今回の事案を自社サイトの対策を見直す機会にしていきましょう。
より幅広い対策は、ECサイトのセキュリティ対策12項目にまとめています。
「顧客情報が流出した」というニュースを見ると、「うちのネットショップは大丈夫だろうか」と心配になりますよね。カートや制作会社に任せている場合は、自分たちがどこまで確認すればよいのか、分かりにくいこともあると思います。まずは、[…]
ECサイトの管理体制や運営について相談したい方へ
「保守会社との役割分担を整理したい」「サイト運営で優先すべき改善を知りたい」という方は、売れるネットショップの教科書の無料カウンセリングをご活用ください。専門的な侵害調査や脆弱性診断ではありませんが、運営上の課題整理や適切な相談先を考えるお手伝いができます。
参考資料・公式情報
※本記事は2026年11月19日時点の公表情報をもとに作成しています。調査結果により対象件数・内容・サイトの運営状況が変わる可能性があります。