最終更新:2026年11月22日|楽天証券公式発表・金融庁の対応に関する公表資料・関連報道をもとに作成
2026年11月17日、楽天証券は第三者による不正アクセスを受け、最大約1,125万口座の顧客情報が外部へ漏えいした可能性があると発表しました。そのうち最大約447万口座は、氏名・住所・勤務先だけでなく、年収や金融資産、商品別資産情報なども対象です。
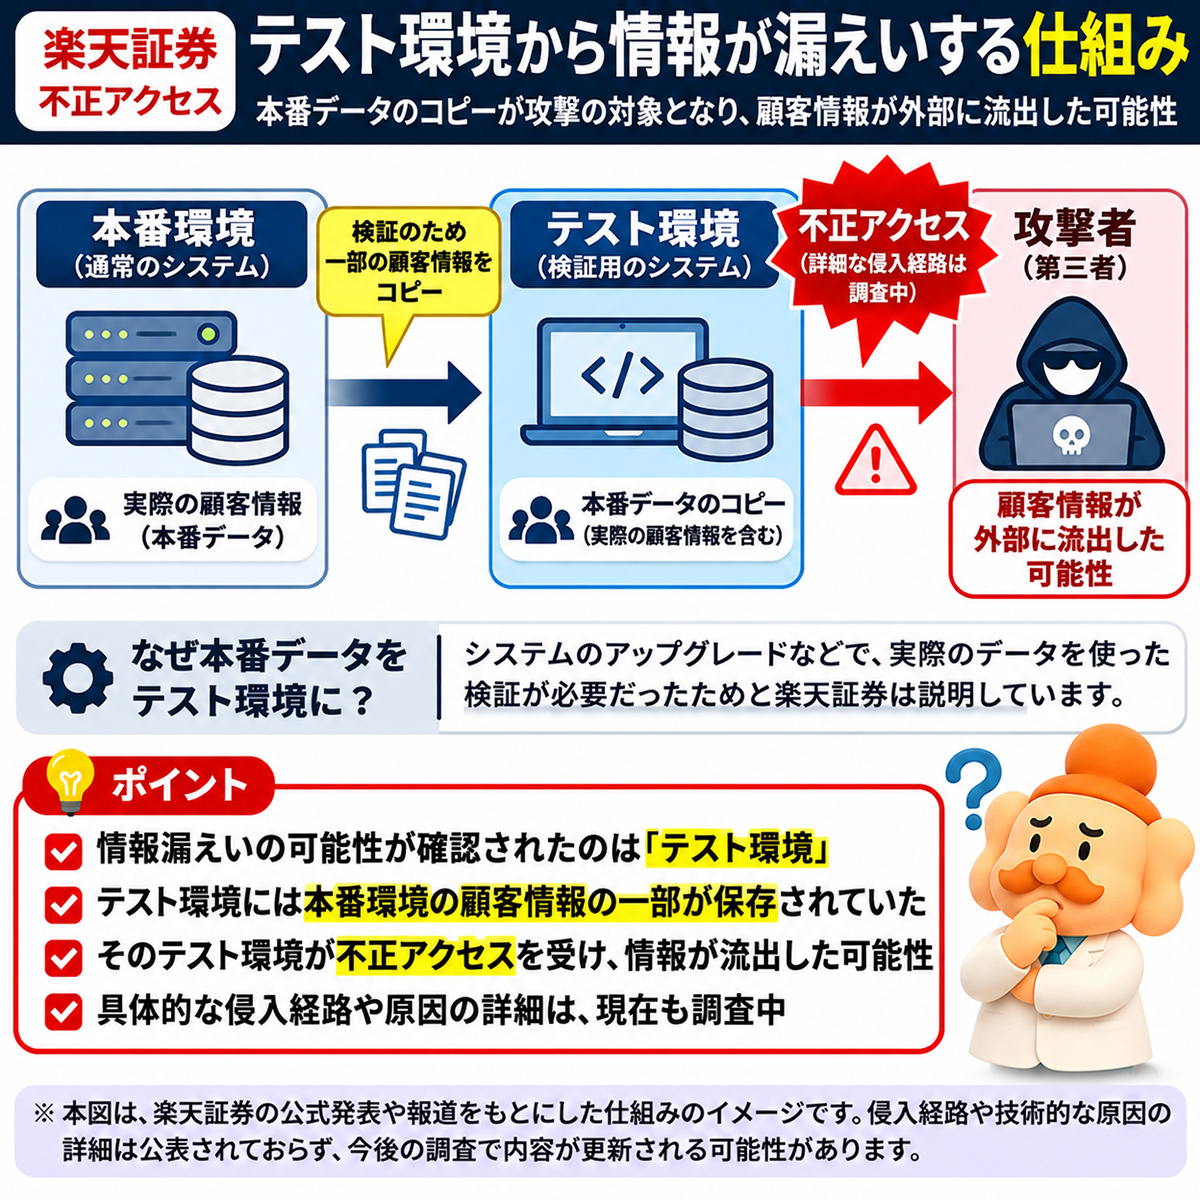
今回の大きな特徴は、問題となった情報が通常の取引システムではなく、システムの検証に使う「テスト環境」に存在していたことです。11月19日には金融庁から報告徴求命令が出されました。
この記事では、楽天証券の不正アクセスについて「何が起きたのか」「何の情報が対象なのか」「利用者は何をすべきか」を整理します。さらに、600件以上のEC制作・運営支援に関わってきたエビス店長が、ネットショップにも共通するテスト環境のセキュリティ対策を解説します。
【最初に結論】楽天証券の情報漏えい問題で確認したいポイント
- 最大対象:ログインID・部店/お客様コードなど約1,125万口座(漏えいの可能性)。
- 詳細情報:最大約447万口座で氏名・住所・出金先口座・申告した年収や金融資産なども対象。447万口座は1,125万口座の内数です。
- 発覚:11月16日に不正アクセスの可能性を検知、11月17日に公表。11月11日に情報漏えいの可能性。
- 原因:テスト環境が対象。具体的な侵入経路や管理上の原因は調査中。
- パスワード:ログインパスワード・取引暗証番号の漏えいは確認されていません。
- 金融庁:11月19日に報告徴求命令。業務停止命令とは異なります。
- 利用者:公式案内・取引履歴を確認し、不審なメールや電話に注意。
一次情報:楽天証券11月17日発表/楽天証券11月19日発表
- 1 楽天証券の不正アクセスで何が起きた?最大約1,125万口座の情報漏えいの可能性
- 2 何が漏えいした可能性がある?1,125万口座と447万口座の違い
- 3 楽天証券の情報漏えいはいつ発覚した?時系列で整理
- 4 なぜ楽天証券のテスト環境に本番の顧客情報があったのか?
- 5 楽天証券の利用者は大丈夫?今すぐ確認したい7つの対応
- 6 金融庁の「報告徴求命令」とは?業務停止命令との違い
- 7 楽天証券では別の情報漏えいも公表|今回と混同しないことが重要
- 8 ECサイト運営者が見直したいテスト環境のセキュリティ対策7選
- 9 エビス店長の見解|本番サイトだけ守れば安全という考え方を見直そう
- 10 楽天証券の不正アクセスに関するよくある質問
- 11 まとめ|楽天証券の情報漏えい問題からEC事業者が学ぶべきこと
- 12 参考資料・一次情報
楽天証券の不正アクセスで何が起きた?最大約1,125万口座の情報漏えいの可能性
楽天証券は2026年11月16日、一部システムに対する第三者の不正アクセスの可能性を検知したと説明しています。アクセス遮断や修正を実施した後、調査によってテスト環境に保管されていた顧客情報の一部が11月11日に外部へ漏えいしたおそれがあると判明しました。
| 項目 | 公表されている内容 |
|---|---|
| 情報漏えいの可能性がある日 | 2026年11月11日 |
| 不正アクセス検知 | 2026年11月16日 |
| 公表 | 2026年11月17日 |
| 最大対象 | 約1,125万口座 |
| 詳細情報を含む対象 | 最大約447万口座(上記の内数) |
| 対象システム | システム検証に利用するテスト環境 |
| 侵入経路 | 詳細は調査中 |
| 金融庁の対応 | 11月19日に報告徴求命令 |
約1,125万口座の情報がすべて外部に持ち出されたと確定したわけではありません。公表されているのは漏えいした可能性のある対象規模です。今後の追加調査によって範囲や詳細が変わる可能性があります。
何が漏えいした可能性がある?1,125万口座と447万口座の違い
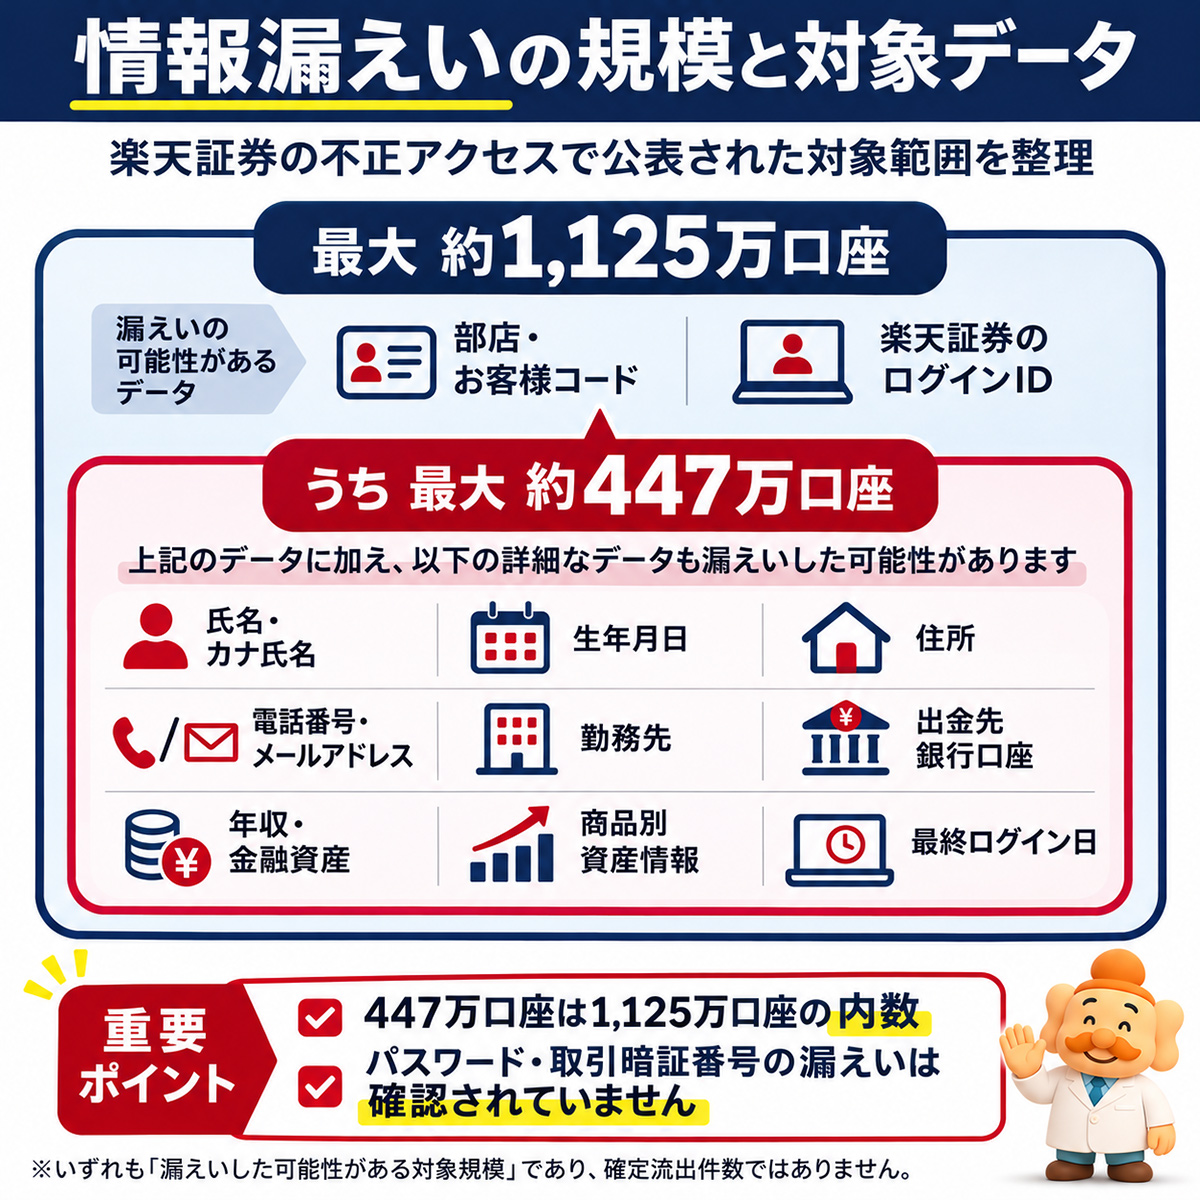
楽天証券は、情報の種類に応じて対象口座を分類しています。数字を足して約1,572万口座の被害と表現するのは誤りです。
| 対象区分 | 規模 | 漏えいした可能性のある情報 |
|---|---|---|
| 基本情報 | 最大約1,125万口座 | 部店・お客様コード、楽天証券のログインID |
| 詳細情報を含む区分 | 最大約447万口座 | 上記に加え、氏名・カナ氏名・生年月日・住所・電話番号・メールアドレス・勤務先・出金先銀行口座・申告した年収や金融資産・商品別資産情報・最終ログイン日など |
パスワードや取引暗証番号は漏えいした?
楽天証券は、ログインパスワードや取引暗証番号など、取引に必要な情報の漏えいは確認していないとしています。また11月17日の公表時点では、今回の事案に起因すると考えられる不正ログインや不正取引も確認されていません。
ただし、ログインIDや連絡先などが第三者に渡った場合、金融機関を装ったフィッシングメールや詐欺電話などに悪用されるおそれがあります。「パスワードは対象外だから注意は不要」ということではありません。
年収・金融資産に関する情報が対象である点に注意
今回、特に慎重に扱うべきなのが、申告した年収・金融資産や商品別資産情報です。これらが悪用されると、経済状況を知っているかのように装う投資詐欺などにつながる可能性があります。ただし、そうした二次被害が今回の事件によって発生したと確認されたわけではありません。
楽天証券の情報漏えいはいつ発覚した?時系列で整理
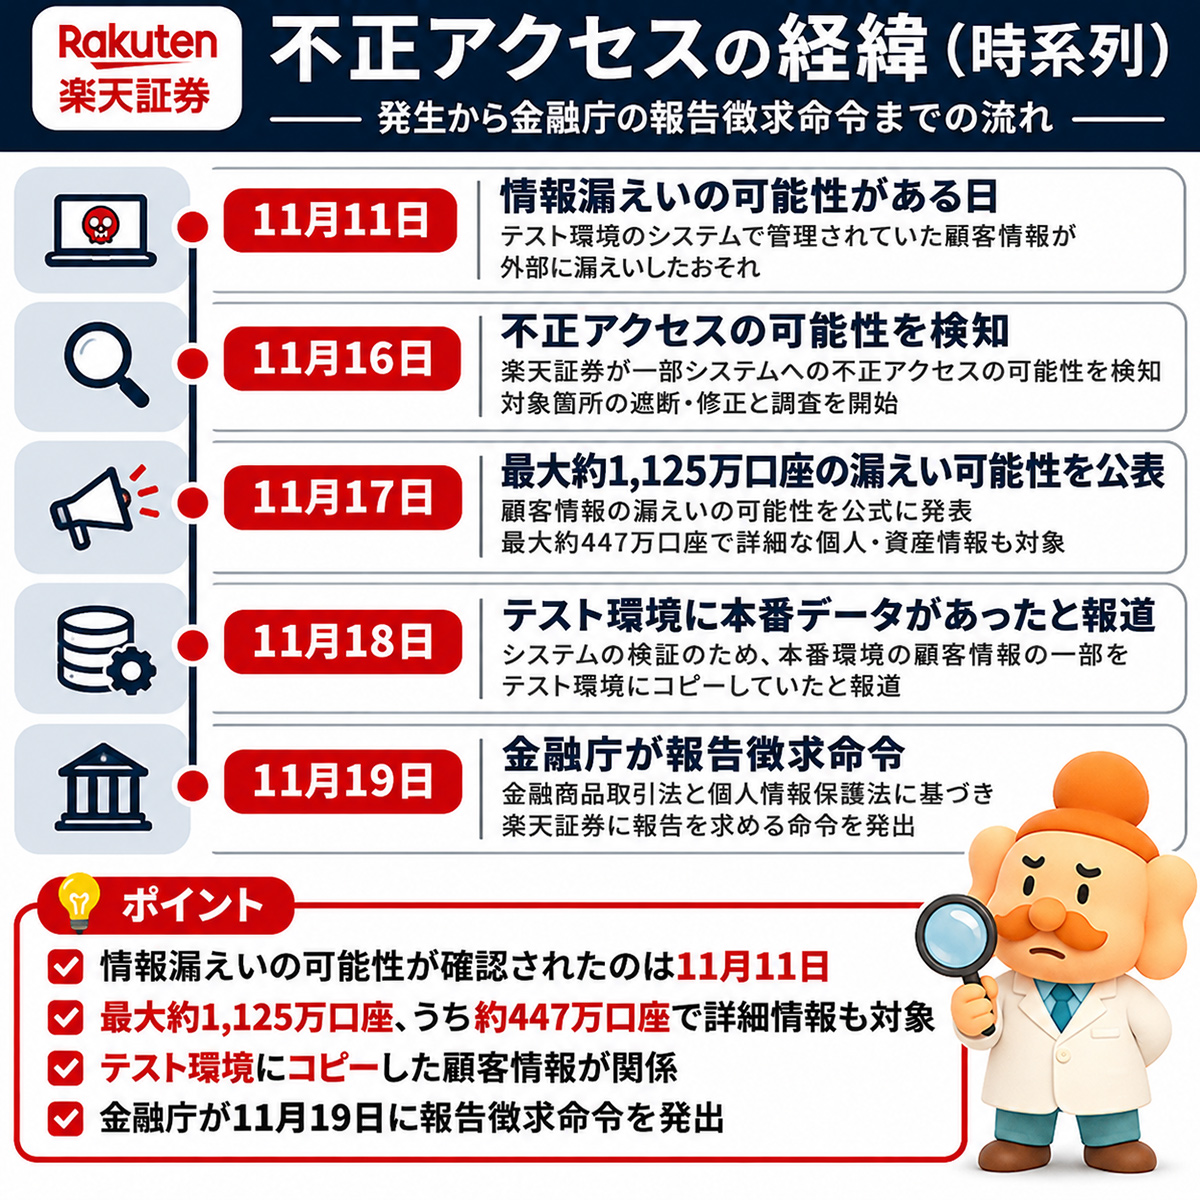
- 11月11日:後の調査で、この日にテスト環境の情報が外部へ漏えいした可能性があると判明。
- 11月16日:楽天証券が第三者による不正アクセスの可能性を検知し、アクセス遮断・修正などを実施。
- 11月17日:最大約1,125万口座の情報漏えいの可能性を公式発表。対象顧客への個別案内を説明。
- 11月18日:本番の顧客データをテスト環境に使用していた理由について報道。
- 11月19日:金融庁から報告徴求命令を受領したと楽天証券が発表。
- 11月22日時点:公表資料からは具体的な侵入経路や最終的な漏えい確定件数、再発防止策の全容までは確認できない。
11月11日を「攻撃者の侵入開始日」と断定することはできません。情報が外部へ漏えいした可能性のある日と、実際に侵入した日時は分けて考える必要があります。
なぜ楽天証券のテスト環境に本番の顧客情報があったのか?
テスト環境とは、新しい機能の追加やシステムの更新を、本番サービスに直接影響させずに確認するための環境です。通常は架空データや加工したデータを利用する方法がありますが、複雑なデータの関連性などを検証するために実データを使う場合もあります。
報道によると楽天証券では、システムのアップグレードに伴う検証のため、本番環境の顧客情報の一部をテスト環境にコピーしていました。架空の情報だけでは難しい検証があったという説明です。
ただし、「本番データを使用したこと」と「どのような脆弱性を突かれて侵入されたか」は別の問題です。現時点で、本番データをコピーしたことそのものが侵入の直接原因だったと確定しているわけではありません。
情報管理の観点で確認したい5つの論点
- データの最小化:検証に必要な情報だけを持ち込んでいたか。
- マスキング:氏名・住所・連絡先などを匿名化・置換する手段を検討していたか。
- アクセス制御:インターネットからの接続や管理者権限を適切に制限していたか。
- 監視・記録:想定外のアクセスや大量のデータ取得を検知できる状態だったか。
- 保存期間:検証終了後、不要な実データを適切に削除できる運用だったか。
上記は今後の調査で確認すべき一般的な論点であり、楽天証券でこれらの対策が実施されていなかったと判断するものではありません。
楽天証券の利用者は大丈夫?今すぐ確認したい7つの対応
楽天証券の発表では、取引に必要なパスワードや暗証番号の漏えい、今回の事案に起因する不正取引は確認されていません。それでも、連絡先やログインIDなどを悪用した二次被害には注意が必要です。
- ① 公式案内を確認する:楽天証券の公式サイトやアプリから最新のお知らせと個別通知を確認する。
- ② 取引履歴を点検する:保有商品や注文履歴、出金先口座の登録情報に不審な変更がないか確認する。
- ③ パスキー認証などを利用する:楽天証券が案内する安全な認証方法を設定・確認する。
- ④ パスワードを使い回さない:他のサービスと同一の認証情報を使っていないか点検する。
- ⑤ 偽メール・SMSに注意する:メッセージ内のリンクからログインせず、公式アプリやブックマークから確認する。
- ⑥ 必要なら一時的な制限を相談する:不安がある場合は、公式案内にある取引・出金の制限機能を確認する。
- ⑦ 続報を確認する:対象範囲や再発防止策に変更がないか、公式発表を継続して確認する。
不審な電話を受けた場合も、相手の案内に従って認証情報を伝えるのではなく、楽天証券の公式サポートから連絡してください。
金融庁の「報告徴求命令」とは?業務停止命令との違い
楽天証券は11月19日、金融庁から金融商品取引法第56条の2第1項および個人情報保護法第146条第1項に基づく報告徴求命令を受けたと公表しました。
報告徴求命令は、監督当局が事実関係や管理状況などの報告を事業者に求める措置です。業務改善命令や業務停止命令が出されたという意味ではありません。今後の行政対応については、正式な発表をもとに判断する必要があります。
楽天証券では別の情報漏えいも公表|今回と混同しないことが重要
楽天証券は2026年10月31日と11月5日にも、外部サービス提供元・メール配信委託先への不正アクセスに関連するお知らせを公表しています。ただし、いずれも今回のテスト環境の事案とは別のものです。
| 公表日 | 事案 | 今回との関係 |
|---|---|---|
| 10月31日 | NTTデータの委託先が提供するデジタル証券プラットフォームへの不正アクセス | 別事案 |
| 11月5日 | 経済指標アラートメールに関係するメール配信委託先への不正アクセス | 別事案 |
| 11月17日 | 楽天証券のテスト環境での大規模な情報漏えいの可能性 | 今回の対象 |
同一の攻撃者や同じ侵入経路によるものだと確認されたわけではありません。別の事件を合算して被害人数を示したり、関連があると断定したりしないようにしましょう。
ECサイト運営者が見直したいテスト環境のセキュリティ対策7選
ここからはEC事業者の方に向けた実務的な対策です。ネットショップの改修、WordPressの更新、サーバー移転などでは、本番サイトとは別にテスト環境やステージング環境を用意するケースがあります。
テスト環境に顧客情報をコピーしている場合、そこも本番サイトと同様に保護しなければなりません。以下は今回の事件から考えられる一般的な推奨策であり、楽天証券の具体的な原因を示すものではありません。
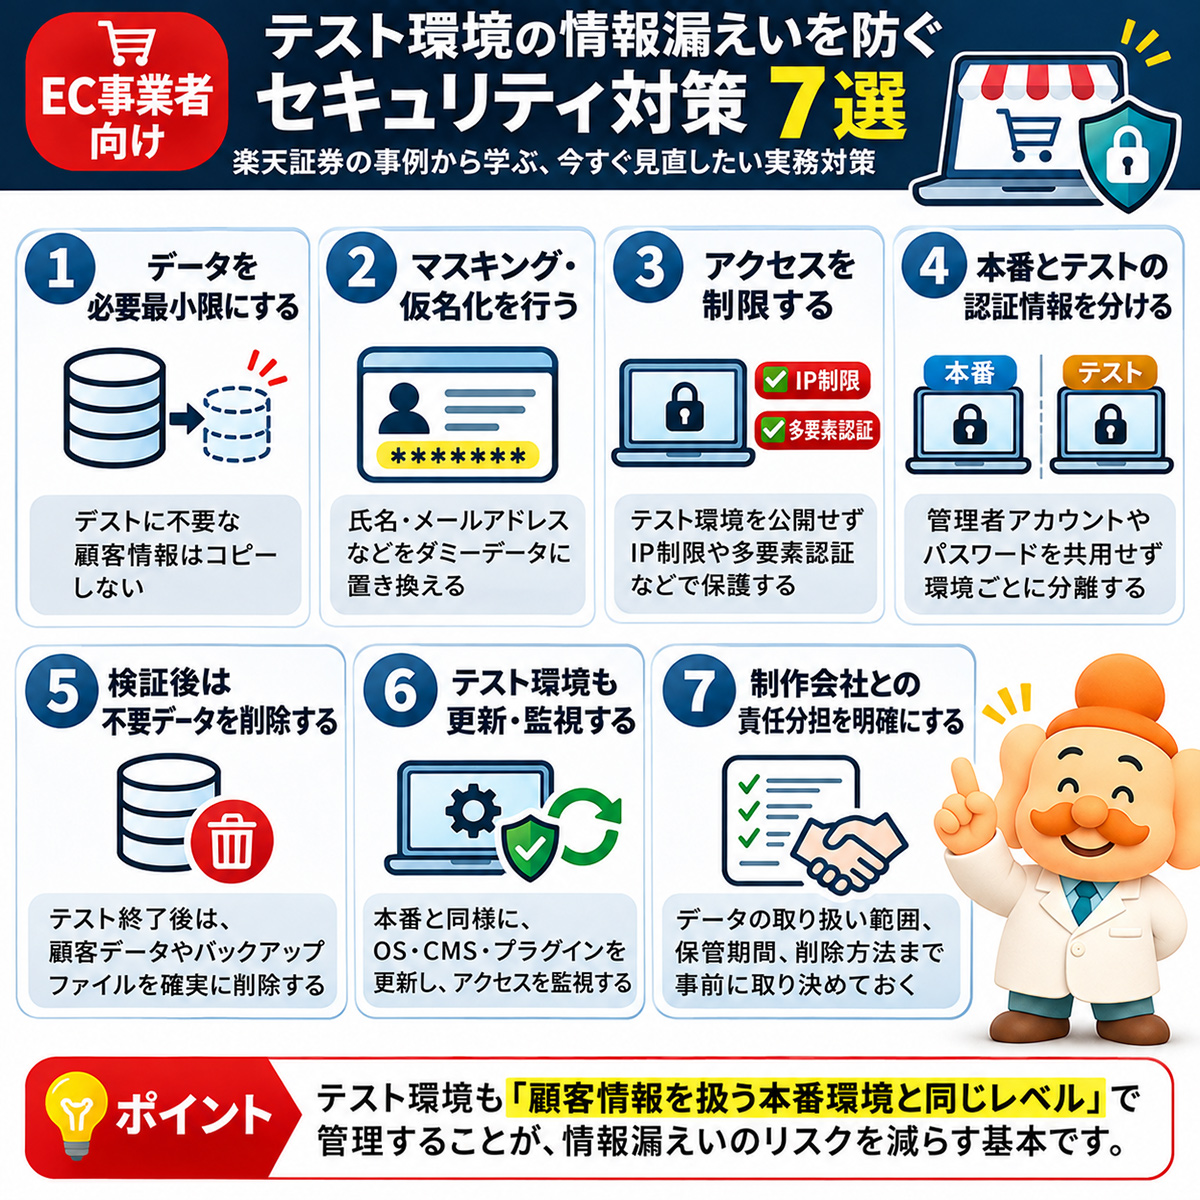
① テストデータを必要最小限にする
商品表示や注文フローの確認だけで済む場合は、架空の注文・購入者情報で検証できないか検討しましょう。本番データが不可欠な場合でも、検証に関係のない顧客情報までコピーしないことが重要です。
② 個人情報をマスキングする
氏名・メールアドレス・住所などを適切に置き換える方法を検討します。単純に名前だけを変えても、購入履歴などから個人が推測される場合があるため、情報の組み合わせにも注意が必要です。
③ テスト環境へのアクセスを制限する
公開不要なテストサイトには認証やアクセス制限を設けます。ベーシック認証は補助的な対策であり、重要な個人情報を扱う環境では多要素認証・ネットワーク制限・権限管理なども検討してください。
④ 本番とテストの認証情報・権限を分ける
本番とテストで管理者パスワードを共用しない、必要のないアカウントを残さないなど、片方が侵害されても被害が広がりにくい運用を整えます。
⑤ 作業終了後に不要なデータを削除する
古いデータベースのエクスポートファイルやテスト用バックアップがサーバー上に残っていないか確認します。必要な保全と不要データの削除を区別し、保存期間を決めましょう。
⑥ テスト環境も更新・監視する
古いWordPressやプラグインがテスト環境だけ放置されていないか確認します。ログ取得、脆弱性対応、不審な変更の検知を継続利用する環境の管理対象に含めます。
⑦ 制作会社との管理責任を明確にする
顧客データの複製・保管・削除、作業後のアカウント停止、バックアップの保管場所、事故時の連絡先について、発注側と受託側で役割を確認しておきましょう。
今日から確認できるテスト環境チェックリスト
- □ 本番以外のテストサイト・検証サーバーをすべて把握している
- □ テスト環境に顧客の氏名・住所・購入履歴があるか確認した
- □ 不要な顧客データや古いバックアップを削除している
- □ テスト環境の管理者アカウント・アクセス権限を整理した
- □ 本番とテストで認証情報を共用していない
- □ 継続利用するテスト環境も更新・監視している
- □ 外部制作会社とデータの保管・削除責任を確認している
セキュリティ対策全般については、ECサイトのセキュリティ対策12項目も参考にしてください。まず現状を整理したい店舗さんは、ECサイトのセキュリティ無料セルフチェックも利用できます。セルフチェックは専門的な脆弱性診断の代わりではありません。
エビス店長の見解|本番サイトだけ守れば安全という考え方を見直そう
私はこれまで600件以上のECサイト制作・運営支援に関わってきましたが、リニューアルやサーバー移転などでは、本番サイトを守るためにテスト環境を使うことがあります。テストそのものは安全に作業するための重要な工程です。ただし、そこに本番と同じ顧客情報を置くなら、そのデータに見合う管理が必要です。
売上改善や機能追加では、早く公開することが優先されやすいものです。しかし、お客様の氏名・住所・購入履歴は、事業者が責任を持って預かっている情報です。作業が終わった後、テスト環境の削除や認証情報の整理まで完了しているか、運営責任者も確認したいところです。
日本ECリテラシー協会(JEL)の取り組み
私は現在、一般社団法人 日本ECリテラシー協会(JEL)の代表理事も務めています。JELはEC市場の実態調査や情報分析、調査結果の公開に取り組む一般社団法人の調査研究機関です。
今回のような情報漏えいや不正アクセスなどの問題を、事業者と消費者が正しく理解し、トラブルを未然に防ぐための情報を発信することも活動の目的の一つです。詳しくは一般社団法人 日本ECリテラシー協会(JEL)公式サイトをご覧ください。
楽天証券の不正アクセスに関するよくある質問
Q. 1,125万口座の情報はすべて流出したのですか?
A. いいえ。楽天証券が公表したのは、最大約1,125万口座の情報が漏えいした可能性です。すべての口座の情報流出が確定したわけではありません。
Q. 447万口座は1,125万口座とは別ですか?
A. 別々に合算する数字ではありません。最大約447万口座は、氏名や資産情報などの詳細な情報も対象となった区分です。
Q. パスワードや取引暗証番号も漏えいしましたか?
A. 楽天証券は、ログインパスワードや取引暗証番号などの漏えいは確認していないと発表しています。
Q. 不正取引や出金被害は起きていますか?
A. 11月17日の発表時点では、今回の事案に起因すると考えられる不正取引などは確認されていません。ただし、続報と取引履歴の確認は大切です。
Q. 楽天証券は業務停止命令を受けたのですか?
A. いいえ。11月19日の発表は金融庁からの報告徴求命令の受領に関するものです。業務停止命令ではありません。
Q. テスト環境が原因で侵入されたのですか?
A. テスト環境が対象だったことは公表されていますが、具体的な侵入経路や根本原因は調査中です。実データの利用だけを直接の侵入原因と断定できません。
Q. ECサイトでも同じ問題は起きますか?
A. 起こり得ます。実際の顧客情報を複製したテスト環境やバックアップが適切に保護されていなければ、そこから情報が漏えいするリスクがあります。
まとめ|楽天証券の情報漏えい問題からEC事業者が学ぶべきこと
楽天証券は2026年11月、テスト環境への第三者による不正アクセスに伴い、最大約1,125万口座の情報が漏えいした可能性を公表しました。最大約447万口座では氏名・住所・年収・金融資産なども対象となり、11月19日には金融庁から報告徴求命令を受領しています。
現時点でパスワードや取引暗証番号の漏えいは確認されておらず、具体的な侵入経路や最終的な被害規模は調査中です。未確認の原因や二次被害を断定せず、公式発表に基づいて状況を見ていく必要があります。
ECサイト運営者が今回から学べるのは、本番環境だけではなく、顧客情報が存在するテスト環境やバックアップ、外部委託先も含めた情報管理の重要性です。自社のデータがどこに保存され、誰が管理しているのか、この機会に確認してみてください。
関連記事:ECサイトのセキュリティ対策と情報漏えい防止のチェック項目
「顧客情報が流出した」というニュースを見ると、「うちのネットショップは大丈夫だろうか」と心配になりますよね。カートや制作会社に任せている場合は、自分たちがどこまで確認すればよいのか、分かりにくいこともあると思います。まずは、[…]
参考資料・一次情報
※本記事は2026年11月22日時点で確認できた情報に基づきます。調査が進むと、影響範囲や原因・対策は変更される可能性があります。テスト環境の対策は一般的な実務上の提言であり、楽天証券に特定の対策不備があったとの認定ではありません。